
“Un pessimista vede la difficoltà in ogni opportunità; un ottimista vede l’opportunità in ogni difficoltà.” – Winston Churchill
Il Regolamento Europeo n. 679 del 2016, il c.d. “GDPR”, ha l’obiettivo di assicurare un controllo effettivo sui propri dati e di semplificare il quadro normativo per le imprese che, tramite i dati, svolgono i loro affari.
L’adozione di un adeguato assetto “privacy” è fondamentale non solo per una corretta gestione dell’impresa, ma anche per evitare di incorrere in sanzioni.
Lo Studio fornisce assistenza e consulenza in tutte le problematiche di data protection, dalla creazione di policy aziendali alla previsione, per tecnologie, applicazioni e diverse modalità di trattamento dei dati, di idonee procedure di adeguamento alle norme, senza tralasciare i rilevanti e imprescindibili aspetti legati alla cyber security.
Contatta lo Studio
Frid_AI_news #88 (20/11/2026)
Foto nel telefono e consenso: la sanzione del Garante a Meta Un'autorizzazione del sistema operativo chiesta per pubblicare una foto non copre le altre funzioni dell'app: la regola vale per chiunque sviluppi o commissioni software. Il 13 novembre il...
Frid_AI_news nr. 87
Il video del convegno NG Security, con le correzioni del live 😁 AI Act, ISO 27001, NIS2 e CRA raccontati a un centinaio di imprese, con i punti in cui la registrazione va precisata Sala piena a Milano Verticale per «L'intelligenza che ci sfida....

Frid_AI_news #86 (16/10/2026)
L'IA in azienda non ha un solo ufficio di riferimento Ricerca, prodotto, marketing e sistemi informativi incontrano regole diverse: la mappa va fatta reparto per reparto In alcune imprese, ormai, l'intelligenza artificiale ha un ufficio o una persona di...
AI e responsabilità penali, civili, amministrative
Frid_AI_news #085 (02/10/2026) Alla scoperta delle norme dedicate all’intelligenza artificiale Il Regolamento sull’intelligenza artificiale entra nel codice penale, nella 231 e nel processo civile. Dal 30 settembre 2026 è in vigore il decreto legislativo 9...
CRA e cloud, perché conta chi ha progettato il servizio
RDPS: elaborazione dati a distanza. In base al CRA, se una elaborazione dati avviene fuori da un dispositivo e il software, o il dispositivo stesso, non possono svolgere la loro funzione principale senza tale connessione, si tratta di una estensione diretta del...
SRP La piattaforma per le segnalazioni CRA
È disponibile la Single Reporting Platform (SRP) definita dal Cyber Resilience Act (hashtag#CRA), lo strumento elettronico centralizzato predisposto per i produttori e gli steward di software open-source. 👾 A partire da oggi consentirà l'adempimento degli...
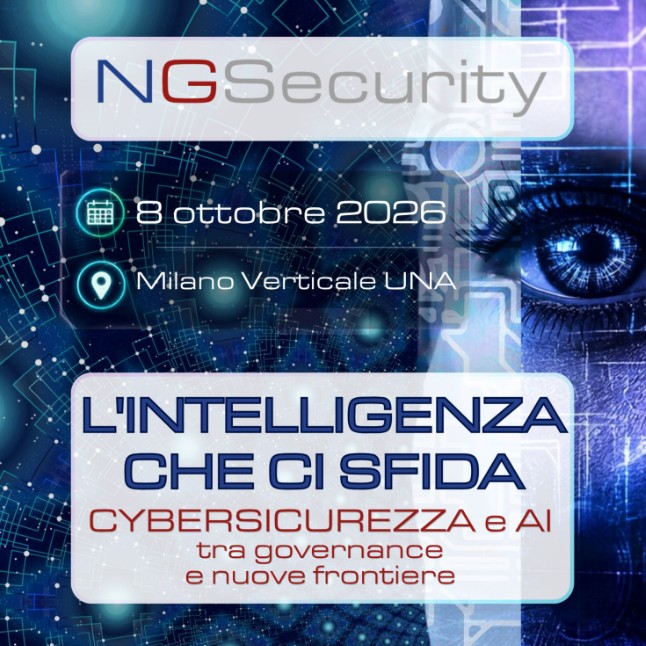
L’intelligenza che ci sfida
Un incontro da non perdere! Viviamo un momento di svolta: l'intelligenza artificiale non è più soltanto uno strumento, ma un attore capace di apprendere, adattarsi e sorprendere. Una trasformazione che ridisegna radicalmente il panorama della cybersicurezza, aprendo...
Gestione del rischio normativo: sei regole non fanno una governance
Sovrapporre normative diverse non crea in automatico una governance. Diverse aziende si trovano di fronte ad un limite operativo sempre più evidente: CRA, GDPR, NIS2, AI Act, ISO 27001 e ISO 42001 richiedono tutti di effettuare valutazioni del rischio. Il problema è...
Il nuovo Condominio
Il condominio sta vivendo una profonda trasformazione. Normative stringenti, transizione energetica, l’impatto dell’’intelligenza artificiale e le richieste di condòmini che portano con sé bisogni, culture e aspettative sempre più diverse. Per orientarsi in questo...
Le password, amate e odiate
Le password, amate e tanto odiate Le password sono un po' la croce e delizia della nostra vita digitale: amate (poco) e odiate (spesso), restano comunque una necessità imprescindibile per muoversi online. Sebbene la tecnologia evolva rapidamente, quando...
Ultimi Articoli
[catlist numberposts=5]
Recenti
[catlist id=10 numberposts=3 thumbnail=yes]