
“Un pessimista vede la difficoltà in ogni opportunità; un ottimista vede l’opportunità in ogni difficoltà.” – Winston Churchill
Il Regolamento Europeo n. 679 del 2016, il c.d. “GDPR”, ha l’obiettivo di assicurare un controllo effettivo sui propri dati e di semplificare il quadro normativo per le imprese che, tramite i dati, svolgono i loro affari.
L’adozione di un adeguato assetto “privacy” è fondamentale non solo per una corretta gestione dell’impresa, ma anche per evitare di incorrere in sanzioni.
Lo Studio fornisce assistenza e consulenza in tutte le problematiche di data protection, dalla creazione di policy aziendali alla previsione, per tecnologie, applicazioni e diverse modalità di trattamento dei dati, di idonee procedure di adeguamento alle norme, senza tralasciare i rilevanti e imprescindibili aspetti legati alla cyber security.
Contatta lo Studio
Da una sanzione una soluzione #004
Indirizzi Email visibili a tutti i destinatari: da un data breach scatta la sanzione Una svista che è costata cara. Ma non solo: anche un errore di progettazione di un’App. Una società che vende dispositivi medici per la cura del diabete ha ricevuto due...
Da una sanzione una soluzione #003
Riconoscimento facciale sul lavoro: sanzione da 120 mila euro a una concessionaria Una concessionaria di auto è stata sanzionata per avere utilizzato un dispositivo per il riconoscimento facciale e un gestionale per monitorare le attività dei propri meccanici....
Da una sanzione una soluzione #002
Campagne marketing: mancato controllo dei partner e doppio opt in 45.000 euro per aver affidato le campagne di email marketing a partner esterni senza esercitare un effettivo controllo: un cittadino, pur non avendo fornito il proprio consenso, ha ricevuto...
Da una sanzione una soluzione #001
100 mila euro per mancata risposta a un cliente I comportamenti “sbagliati” Un cliente, vittima di una frode, ha chiesto alla propria banca di poter accedere alle registrazioni delle telefonate effettuate al servizio clienti per poter...
Pillole di GDPR_05
Per chi fosse interessato, un'altra piccola #pillolaGDPR sui ruoli del Titolare del trattamento e del Responsabile. p.s. è una scheda anzianotta, comunque successiva al "documento di riferimento" che trovate qui: https://lnkd.in/dBVae-w2 La scheda...
Pillole di GPR _04
Quali sono i diritti degli interessati previsti dal Gdpr e come dovremmo gestirli? Proviamo, con queste altre brevi "pillole", ad affrontare la questione. I diritti Il GDPR elenca otto diritti fondamentali, tra cui il diritto di essere informati, il...
Mettiamo al sicuro i nostri device!
L'importanza e i vantaggi della crittografia dei dispositivi La crittografia è una importante protezione che possiamo utilizzare per rendere illeggibili informazioni e dati che abbiamo nei nostri device. Se non possiedi la password, non puoi "leggerli". La...

Il messaggio “Out of Office”
La gestione dei messaggi di risposta automatica "Out of Office" è importante perché, sebbene utili, queste indicazioni comportano alcuni rischi che possono esporre l'azienda e i dipendenti a possibili violazioni di norme ma, soprattutto, a minacce di sicurezza...
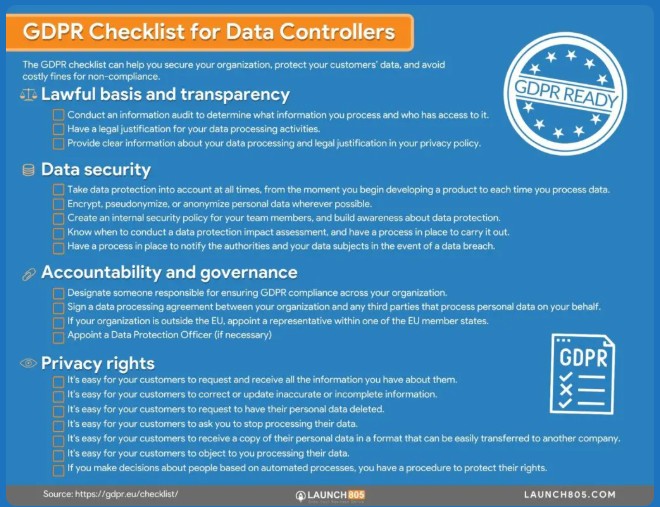
Pillole di GDPR _03
Continuiamo a pubblicare qualche "Pillola" di Gdpr Questa volta esaminiamo una questione molto pratica, "come gestire i dati": una questione che qualsiasi azienda, professionista, organizzazione, ente, deve affrontare. Nell'allegato, sempre liberamente...
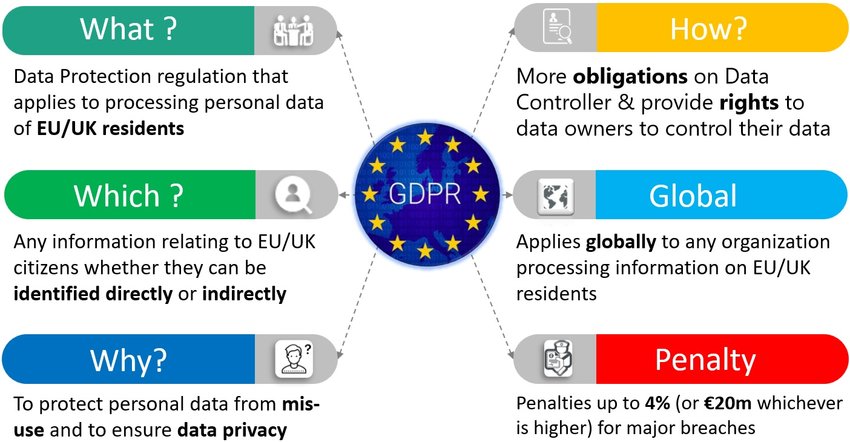
Pillole di Gdpr _02
Pubblichiamo un altro documento un po' datato, intitolato "01_GDPR_Il Registro delle attività", che fornisce una guida dettagliata sulla creazione e l'importanza del Registro delle attività di trattamento dei dati personali secondo l'articolo 30 del GDPR, proprio in...
Ultimi Articoli
[catlist numberposts=5]
Recenti
[catlist id=10 numberposts=3 thumbnail=yes]