
La “svolta” del Garante
L’Autorità Garante per la protezione dei dati personali è intervenuta di recente su una questione che ha interessato per diversi anni le attività di trattamento dei dati da parte dell’Amministratore di Condominio. L’inquadramento del ruolo del professionista che ne deriva è oggi più aderente a quanto effettivamente accade quotidianamente.
Si tratta, in particolare, della qualificazione giuridica dell’amministratore rispetto al trattamento dei dati personali.
Per molto tempo, pur non essendo obbligatoria la nomina formale, l’Amministratore è stato ritenuto in modo incontrovertibile un Responsabile del trattamento. Essendo infatti il legale rappresentante dell’Ente condominiale (il vero Titolare del trattamento dei dati personali), l’Amministratore è sempre stato qualificato come colui che tratta i dati “per conto” dell’Ente e, di conseguenza, come un Responsabile del trattamento.
Con le novità di cui parliamo, invece, il Garante precisa che
- l’amministratore agisce certamente come Responsabile (ex art. 28 GDPR) per conto del condominio-titolare, ma ciò solo per le attività che gli sono direttamente demandate dall’assemblea condominiale, ossia, sostanzialmente, quando ne mette in pratica le indicazioni e i voleri.
- Allorché, invece, ponga in essere le attività e svolga i compiti che è la stessa legge e, in particolare, il Codice Civile, a precisare, egli agisce come Titolare.
Le precisazioni non si fermano qui, perché ovviamente viene rilevato che l’Amministratore agisce in qualità di Titolare anche per tutte le attività che esegue e pone in essere per la gestione del proprio studio professionale e per l’esecuzione delle relative attività, come ad esempio quelle di trattamento dei dati personali che riguardano i suoi dipendenti e i suoi diretti fornitori.
Si tratta di “novità” importanti, perché questa nuova impostazione non è meramente teorica. Da essa dipendono l’allocazione degli adempimenti privacy, la necessità di adeguare le Informazioni (le “privacy policy”) fornite alla propria clientela e agli Enti amministrati, una diversa individuazione delle responsabilità in caso di eventi particolari come un data breach, la necessità di formalizzare adeguatamente i rapporti con i fornitori, la necessità di redigere eventuali valutazioni d’impatto, il gestire con accortezza le richieste di accesso ai dati e, non per ultimo, le conseguenze in merito all’individuazione del soggetto sanzionabile in caso di violazione delle norme.
Per gli amministratori di condominio questo documento rappresenta la prima guida organica post-GDPR, che coordina sistematicamente la normativa civilistica con quella sulla protezione dei dati e fornisce risposte concrete su questioni operative quotidiane.
L’impatto operativo è significativo: l’amministratore deve adottare un approccio strutturato alla compliance, documentare le proprie scelte in materia di trattamento dati e implementare misure tecniche e organizzative adeguate, consapevole che la propria responsabilità varia in funzione del ruolo assunto nel singolo trattamento.
A questo link alcune slide (diverse dalle immagini qui sotto) create con Notebook LM: _ _ Privacy_Condominiale_L_Amministratore_4.0
L’evoluzione della disciplina e le zone d’ombra
La gestione dei dati personali in ambito condominiale ha sempre rappresentato un terreno complesso, caratterizzato dall’intreccio tra diritto civile e normativa sulla privacy.
Prima del GDPR, l’Autorità aveva già fornito indicazioni con il provvedimento del 18 maggio 2006 e il vademecum del 10 ottobre 2013, ma l’entrata in vigore del Regolamento UE 679/2016 e la riforma del condominio hanno reso necessario un aggiornamento complessivo del quadro interpretativo.
Le principali incertezze riguardavano:
- la natura giuridica del condominio ai fini della protezione dati (ente collettivo vs. comunità di proprietari)
- la qualificazione dell’amministratore come titolare o responsabile del trattamento
- i confini tra “accesso civilistico” alla documentazione condominiale e diritti GDPR degli interessati
- la legittimità di prassi consolidate (registrazione assemblee, videosorveglianza, comunicazioni digitali)
- le responsabilità in caso di violazioni della normativa.
La coesistenza di 1,2 milioni di condomini, 45 milioni di condomini e oltre 300.000 amministratori, unita alla crescente digitalizzazione della gestione condominiale, ha reso urgente un intervento chiarificatore che superasse l’approccio caso per caso seguito dall’Autorità attraverso provvedimenti sanzionatori e pareri individuali.

Ecco, qui di seguito, i punti principali.
Il provvedimento
1. La qualificazione giuridica del condominio come titolare del trattamento
Il documento affronta preliminarmente la questione della natura giuridica del condominio.
L’Autorità accoglie l’orientamento secondo cui il condominio, pur privo di personalità giuridica formale, possiede una “soggettività giuridica autonoma” che gli consente di operare come titolare del trattamento.
Gli indici normativi a supporto di questa qualificazione sono molteplici:
- l’obbligo di conto corrente intestato al condominio (art. 1129, co. 7, c.c.)
- la previsione del fondo speciale (art. 1135, n. 4, c.c.)
- l’indicazione di denominazione, ubicazione e codice fiscale nelle note di trascrizione (art. 2659 c.c.)
- la struttura organizzativa con organi dotati di poteri inderogabili (assemblea e amministratore)
Il condominio costituisce, sulla base del Reg. UE 679/2016, un “organismo che, singolarmente o insieme ad altri, determina le finalità e i mezzi del trattamento di dati personali” e, pertanto, opera ai sensi dell’art. 4, par. 1 n. 7 quale “titolare del trattamento”, con riferimento ai trattamenti finalizzati alla gestione delle esigenze collettive della comunità condominiale.
Questa qualificazione ha conseguenze operative immediate: il condominio, attraverso le delibere assembleari, assume decisioni che configurano trattamenti di dati personali e ne sopporta le relative responsabilità secondo il principio di accountability.
2. Il ruolo multiforme dell’amministratore: una distinzione fondamentale
Il documento introduce una distinzione analitica che risolve anni di incertezze interpretative.
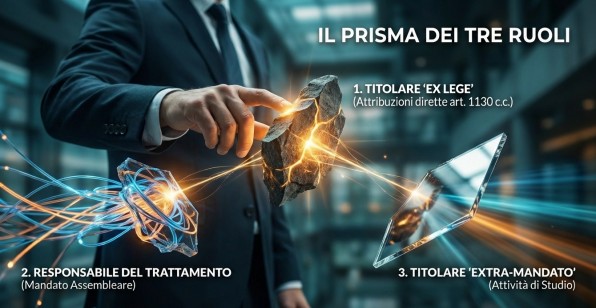
L’amministratore può assumere tre diverse qualificazioni a seconda del contesto operativo:
Titolare autonomo del trattamento per i trattamenti che derivano da attribuzioni dirette della legge (art. 1130 c.c.); ad esempio:
- la gestione dell’anagrafe condominiale
- l’effettuazione delle comunicazioni relative alla gestione del condominio
- la tenuta dei registri obbligatori
- lo svolgimento delle attività prodromiche ed esecutive alla convocazione dell’assemblea
- l’adozione dei provvedimenti presi in autonomia per il mantenimento della cosa comune e per la manutenzione ordinaria
- la corretta conservazione della documentazione
- la cooperazione con il terzo creditore
- l’obbligo di consegna della documentazione a fine mandato ex art. 1129 n. 8
- la stesura dei bilanci
- la gestione delle attività prodromiche ed esecutive a consentire l’“accesso” condominiale
- quelli stabiliti da leggi speciali che hanno ampliato i doveri dell’amministrazione di condominio per la realizzazione di interessi di rilevanza sociale (cfr. Cass. civ., Sez. I, Ordinanza, 17/09/2020, n. 19327),
- la tenuta dei registri obbligatori (anagrafe condominiale, verbali, contabilità)
- la gestione delle attività prodromiche alla convocazione assembleare
- i provvedimenti autonomi per la manutenzione ordinaria e il mantenimento della cosa comune
- la cooperazione con creditori terzi
- la consegna della documentazione a fine mandato.
In questi casi l’amministratore “determina le finalità e i mezzi del trattamento” sulla base di obblighi normativi specifici, operando in autonomia organizzativa e assumendo piena responsabilità delle proprie scelte.
Assume, invece, il ruolo di
Responsabile del trattamento per i trattamenti di dati che derivano dalle delibere assembleari, come ad esempio per:
- la gestione di sistemi di videosorveglianza deliberati dall’assemblea
- l’amministrazione di portali web o app condominiali decise dall’assemblea
- il conferimento di incarichi professionali a terzi su mandato assembleare.
Qui l’amministratore agisce “per conto” del condominio-titolare, seguendo istruzioni documentate e rispettando i requisiti dell’art. 28 GDPR.
Il documento raccomanda inoltre la formalizzazione di questo ruolo mediante un atto separato o una clausola contrattuale che specifichi compiti, poteri e responsabilità. Come per ogni fornitore – responsabile.
Infine, l’Amministratore agisce in qualità di
Titolare autonomo (extra-mandato) per le attività professionali estranee all’incarico condominiale, come ad esempio per:
- la gestione della contabilità separata per singoli condomini
- il trattamento dei dati dei propri dipendenti
- le “normali” attività imprenditoriali personali.
In questi casi il Professionista o la Società della quale fa parte sono i veri e propri “decisori” delle finalità e delle modalità del trattamento dei dati personali: decidono, come abbiamo detto più sopra, “perché” e “come” trattare i dati in completa autonomia.
3. L’ambito oggettivo: quali dati e per quali finalità
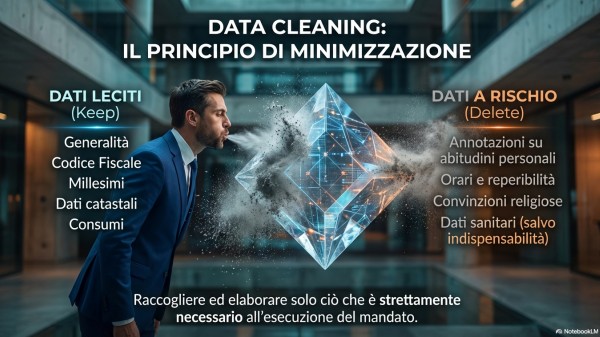
Come in tutta la materia “privacy”, il principio di minimizzazione dei trattamenti assume particolare rilevanza nel contesto condominiale. Minimizzare i trattamenti significa, in primo luogo, raccogliere ed elaborare solo i dati strettamente necessari all’esecuzione delle finalità per le quali sono richiesti.
Il documento delimita con precisione i dati trattabili:
Dati necessari e leciti:
- le generalità complete dei condomini (nome, cognome, codice fiscale)
- i dati catastali delle unità immobiliari
- le quote millesimali
- i dati di contatto forniti per le comunicazioni condominiali
- i dati riferiti a consumi collettivi
- le informazioni necessarie al calcolo delle spese.
Dati esclusi o condizionati:
- email e numeri di telefono (che richiedono il consenso, salvo presenza in elenchi pubblici…)
- le annotazioni personali su abitudini, preferenze, situazioni familiari
- i dati di natura particolare (salute, convinzioni, orientamenti) trattabili solo se indispensabili.
Il documento affronta anche la questione dei dati di terzi (visitatori, fornitori, inquilini), precisando che la loro comunicazione richiede presupposti specifici e l’adempimento degli obblighi informativi, da cui la necessità che l’amministratore si doti di adeguate e corrette “policy” informative.
4. Le basi giuridiche del trattamento: il coordinamento tra GDPR e codice civile
L’analisi più innovativa riguarda l’individuazione delle basi giuridiche applicabili in ambito condominiale. Esse sono, generalmente:
- l’obbligo di legge (art. 6, lett. c, GDPR); come abbiamo visto, è la legge, per lo più, a stabilire la tenuta dei registri obbligatori, l’esecuzione degli adempimenti fiscali, le comunicazione ai creditori dei dati dei morosi (art. 1130, 1129, codice civile, art. 63 disp. att. c.c.).
D’altro canto, rimane fermo che l’amministratore operi anche per
- l’esecuzione del contratto (art. 6, lett. b, GDPR), per la gestione dei rapporti con fornitori, dei prestatori di servizi, la gestione dei dipendenti del condominio.
Non mancano le ipotesi che sono inquadrabili come esecuzione di trattamenti sulla base del
- legittimo interesse (art. 6, lett. f, GDPR), come avviene per l’installazione dei sistemi di videosorveglianza (previa delibera ex art. 1122-ter c.c.), le comunicazioni per la tutela della cosa comune in situazioni di emergenza documentata.
Infine, è necessario munirsi di adeguato
- consenso (art. 6, lett. a, GDPR) per la registrazione audiovisiva delle assemblee, per i trattamenti che coinvolgono terzi al di fuori di rapporti qualificati, per l’utilizzo del nr. di cellulare dei condomini o del loro indirizzo email personale.
Quanto a quest’ultima indicazione, ossia la necessità del consenso per l’utilizzo di email e numero di cellulare, spiace rilevare che si sia mantenuta una impostazione che appare, oggi, un po’ fuori dal tempo.
In qualsiasi settore di consulenza e prestazione di servizi, infatti, le parti comunicano ormai con il cellulare o via email, in quanto strumenti imprescindibili; fermo restando che è vero che non si tratta di dati strettamente necessari all’esecuzione del mandato, è altrettanto vero che ogni amministratore si limita a farne uso esclusivamente per il proprio lavoro, in modo pertinente e limitato, non certo per altro.
Il Garante continua a richiedere il consenso. A mio modesto avviso nella pratica quotidiana questa indicazione appare anacronistica, perché nessun amministratore usa il cellulare dei condomini per finalità diverse da quelle relative all’esecuzione del mandato, ma dal punto di vista formale l’autorizzazione (il consenso) va acquisita.
Un modo pragmatico è, come noto, quello di inserire una clausola nel modulo di raccolta dati dell’anagrafe condominiale, dove il condomino fornisce spontaneamente i recapiti e autorizza l’uso per comunicazioni relative alla gestione, beninteso a fronte di una completa e idonea informativa al riguardo.
5. Dalla teoria alla prassi
Il documento ricorda poi i principi fondamentali del GDPR nel contesto condominiale con esempi concreti.
Principio di correttezza: l’amministratore deve privilegiare modalità che salvaguardino la riservatezza, anche quando il trattamento è lecito. Ad esempio preferire email personali (previo consenso) rispetto a recapiti professionali per comunicazioni delicate e, ovviamente, evitare affissioni pubbliche quando esistono modalità individualizzate altrettanto efficaci.
Principio di trasparenza: l’informativa deve essere calibrata sul contesto, utilizzando forme scritte, digitali o orali a seconda delle circostanze. In caso di terzi presenti in assemblea, l’informativa può essere fornita oralmente.
Principio di limitazione della conservazione: la riforma 2012 ha chiarito i termini, ma l’amministratore deve comunque valutare caso per caso l’effettiva necessità di conservazione alla luce delle finalità.
Principio di integrità e riservatezza: troppo spesso dimenticato, richiede misure tecniche (antivirus, firewall, backup, crittografia) e organizzative (policy per il personale, procedure di accesso controllato agli archivi) anche ai sensi dell’art. 32 del GDPR. La sicurezza dei dati è un aspetto centrale della normativa “privacy” che, infatti, si dovrebbe più correttamente chiamare “protezione dei dati personali”.
6. Videosorveglianza: il coordinamento tra codice civile e GDPR
L’installazione di sistemi di videosorveglianza rappresenta uno dei trattamenti più delicati in ambito condominiale.
Il documento stabilisce passaggi chiari:
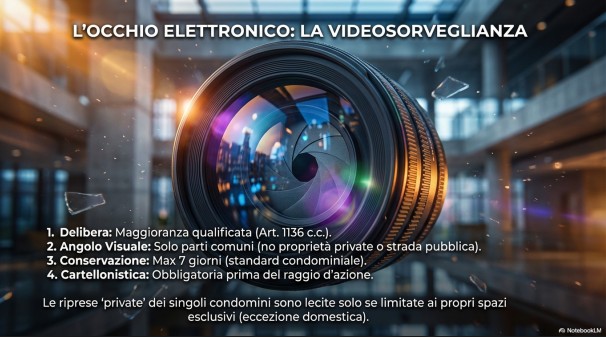
- innanzi tutto la necessità della delibera assembleare con maggioranza qualificata (art. 1136, co. 2, c.c.)
- l’individuazione, poi, delle specifiche finalità (tutela della proprietà, prevenzione atti vandalici)
- una corretta delimitazione delle aree riprese (parti comuni, esclusione di proprietà private o spazi pubblici non pertinenti)
- una attenta definizione dei tempi di conservazione in relazione alle finalità (generalmente, in condominio, sono considerati appropriati al massimo 7 giorni)
- non per ultimo, la designazione dei soggetti autorizzati alla visione delle immagini e
- se del caso, la nomina formale dell’amministratore come responsabile del trattamento laddove gestisca operativamente il sistema.
Il documento interviene anche sulla videosorveglianza privata, precisando che l’eccezione domestica (art. 2, par. 2, GDPR), ossia l’uso “personale e privato” che sottrae il trattamento alla normativa privacy, opera solo se le riprese sono limitate agli spazi di esclusiva pertinenza.
L’estensione a aree comuni o pubbliche è ammessa solo in presenza di situazioni di rischio documentate e con modalità proporzionate.
7. Il condominio digitale: nuove frontiere, nuove responsabilità
L’art. 71-ter disp. att. c.c. ha introdotto la facoltà di attivare un sito internet condominiale. Il documento evidenzia che questa scelta, laddove intrapresa, amplifica i trattamenti di dati e richiede valutazioni preliminari come ad esempio:
- l’individuazione precisa dei servizi da attivare (consultazione documenti, bacheca virtuale, forum)
- la valutazione delle basi giuridiche per i servizi che non siano previsti dalla disciplina civilistica
- l’implementazione di sistemi di autenticazione e autorizzazione differenziati
- un’attenta selezione di fornitori, che possano fornire garanzie adeguate in relazione alla sicurezza e alla riservatezza
- la formalizzazione degli incarichi di questi fornitori ai sensi dell’art. 28 GDPR.
Il principio di accountability impone che l’assemblea sia adeguatamente informata sui trattamenti connessi alla digitalizzazione, prima che li deliberi.
Ciò significa che non basta dire “facciamo il sito”: bisogna decidere esattamente cosa il sito farà, perché ogni funzionalità può avere rischi diversi e profili di adeguamento particolari.
La consultazione documenti, per esempio, è la funzione base prevista dalla legge e può avere un profilo di rischio basso, se limitata ai documenti contabili. Una bacheca virtuale, invece, potrebbe essere inquadrata in un livello di rischio medio: se, per esempio, si dovessero pubblicare i nomi dei morosi visibili a tutti, si violerebbe la normativa privacy e ne deriverebbero aspre conseguenze. Un sito condominiale che permetta di interagire su un forum o abbia funzionalità di Chat, potrebbe presentare rischi che è bene prendere in considerazione: se un condòmino insultasse un altro o pubblicasse dati sanitari in una chat condominiale, chi ne sarebbe responsabile? E’, quindi, più che opportuno stabilire per iscritto regole d’uso ben precise (una c.d. “netiquette”).
I profili di sicurezza informatica, poi, devono essere attentamente presi in considerazione: il sistema di autenticazione (user id e password) deve garantire che chi accede sia davvero chi dice di essere e, quindi, è importante prevedere password robuste, magari con autenticazione multi fattore.
Parimenti è assolutamente consigliabile differenziare le “autorizzazioni”, ossia le capacità di leggere, modificare o utilizzare le informazioni pubblicate. Un proprietario deve poter vedere tutto ciò che riguarda la gestione e le spese straordinarie; un inquilino, il conduttore, dovrebbe poter vedere solo le spese ordinarie (riscaldamento, pulizie) e non i verbali che riguardano la proprietà o i dati personali del padrone di casa. Infine, è chiaro che i fornitori non dovrebbero avere accesso ai dati dei condòmini.
Ne deriva la necessità di una attenta progettazione, insieme ad una oculata scelta del fornitore – sviluppatore dell’applicativo.
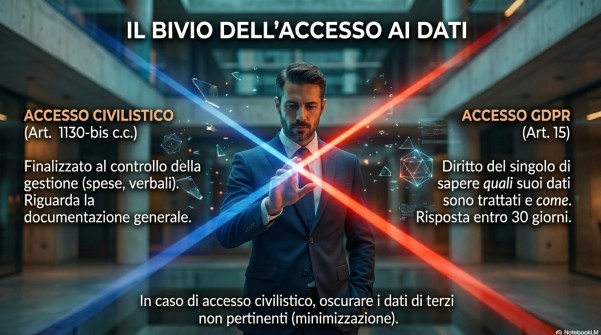
8. L’esercizio dei diritti: la distinzione tra accesso civilistico e accesso GDPR
Una delle questioni più rilevanti trattate dal documento e che ogni amministratore ogni giorno si trova ad affrontare riguarda la distinzione tra due diversi tipi di diritti.
- L’accesso previsto dal codice civile (artt. 1129, 1130-bis c.c.), ossia il diritto dei condomini di consultare i registri obbligatori e i documenti giustificativi di spesa, che è finalizzato al controllo della gestione condominiale: questo diritto abbraccia la documentazione nel suo complesso, non i soli dati personali del richiedente.
Da altro lato esistono e devono essere tenuti in considerazione anche
- l’accesso e l’esercizio dei diritti previsti dal GDPR (art. 15 e ss.) ossia, innanzitutto, il diritto di ogni interessato (condomino, inquilino, visitatore, fornitore) di ottenere conferma dell’esistenza di trattamenti che lo riguardano, ma anche quello di ottenere una copia dei propri. Al diritto di accesso si accompagnano poi, se esercitati, anche gli altri diritti “privacy”, come l’opposizione al trattamento, la limitazione, la correzione, la portabilità, ecc..
Il documento chiarisce che le due discipline non si sovrappongono ma coesistono, rispondendo a finalità diverse. E’ quindi opportuno che l’amministratore sappia distinguere la natura della richiesta, così da fornire riscontro adeguato.
In caso di accesso civilistico che coinvolga dati di terzi, l’amministratore deve anche effettuare un bilanciamento caso per caso, eventualmente oscurando informazioni non pertinenti rispetto alla finalità della richiesta, in applicazione del principio di minimizzazione.
In pratica, se un amministratore riceve una richiesta generica, è bene chiedere chiarimenti. Se il condomino vuole controllare la gestione condominiale (bilanci, verbali, spese), si tratterà di un accesso civilistico e andrà gestito secondo gli artt. 1129 e 1130 bis del Codice. Se, invece, la richiesta fosse relativa ad una copia dei propri dati personali o di sapere come i dati vengono trattati, si tratterà di un accesso ai sensi del GDPR e la risposta andrà fornita entro 30.
9. Responsabilità e accountability: la documentazione come prova
Il principio di accountability attraversa tutto il documento.
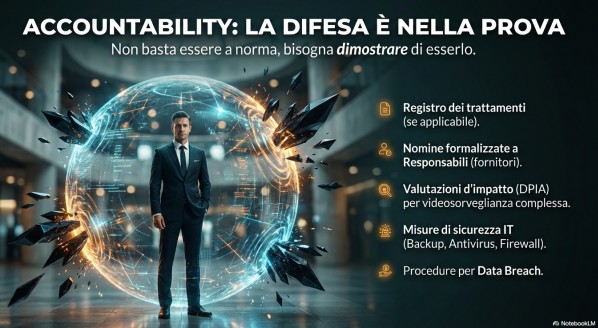
La responsabilità varia in funzione del ruolo ed è opportuno che tale circostanza sia sempre ben chiara all’amministratore in ogni attività quotidiana; le “responsabilità” possono essere così individuate in capo a:
- il condominio-titolare, l’Ente responsabile delle decisioni assembleari che determinano i trattamenti e le attività
- l’amministratore-titolare, il soggetto che deve mettere in atto attività e trattamenti previsti dalle disposizioni di legge, tenuto a documentare le proprie valutazioni (registro art. 30 GDPR quando applicabile, informative, istruzioni al personale, ecc.); infine,
- l’amministratore-responsabile del trattamento e dell’esecuzione delle delibere secondo le istruzioni ricevute, tenuto a documentare le misure di sicurezza e le eventuali violazioni.
Non per ultimo, vale la pena ricordare che la cessazione del mandato comporta l’obbligo di consegna della documentazione all’Ente o al nuovo amministratore (art. 1129, co. 8, c.c.), che si coordina con il principio di liceità: in assenza di base giuridica, ogni trattamento deve cessare.
Gli impatti operativi
Cosa fare, dunque, a fronte delle viste novità?
Segnaliamo quelle che secondo noi dovrebbero essere le priorità.
Azioni immediate
- Rivedere la qualificazione nei singoli trattamenti: mappare le attività distinguendo tra trattamenti effettuati come titolari autonomi “ex lege”, responsabili per conto del condominio e titolari extra-mandato per quanto riguarda il proprio Studio o altre attività.
- Formalizzare i rapporti con il condominio: predisporre o aggiornare l’atto di nomina a responsabile del trattamento per le attività deliberate dall’assemblea (videosorveglianza, portali web), utilizzando il modello fornito dal Garante o adattandolo al caso concreto.
- Aggiornare le informative: verificare che le informative fornite ai condomini coprano tutti i trattamenti effettuati e siano conformi agli artt. 13-14 GDPR, distinguendo chiaramente i ruoli, le base giuridiche e le finalità del trattamento.
- Implementare il principio di minimizzazione: eliminare dalla documentazione condominiale (archivi cartacei, fogli elettronici, database) dati non necessari (annotazioni personali, dati non correlati alla gestione condominiale).
- Rivedere le prassi di comunicazione: privilegiare modalità individualizzate rispetto ad affissioni in bacheca quando queste siano accessibili a terzi; utilizzare preferibilmente recapiti forniti per le comunicazioni condominiali; evitare l’uso di email professionali per comunicazioni personali.
Interventi di medio periodo
- Adeguare i sistemi di videosorveglianza esistenti: verificare la presenza della delibera assembleare ex art. 1122-ter c.c. per gli impianti già installati; formalizzare la nomina come responsabile del trattamento dell’eventuale fornitore; definire tempi di conservazione e i soggetti autorizzati alla visione (dipendenti di Studio, eventuali Condòmini, ecc.); aggiornare i cartelli “informativa” breve.
- Gestione dell’anagrafe condominiale: limitare i dati raccolti a quelli strettamente necessari (generalità, codice fiscale, residenza/domicilio, dati catastali); acquisire email e numeri di telefono con consenso separato; implementare procedure di aggiornamento per garantire l’esattezza.
- Disciplinare, se del caso, la gestione del “condominio digitale”.
- Mettere in atto procedure chiare per l’esercizio dei diritti: predisporre moduli e procedure per gestire richieste di accesso GDPR, distinguendole dall’accesso civilistico; stabilire modalità di riscontro entro i termini di legge (1 mese, prorogabile di 2); formare il personale sulla distinzione tra le due forme di accesso.
- Misure di sicurezza: implementare misure tecniche (backup, cifratura, antivirus, firewall) e organizzative (policy per il personale, procedure di accesso controllato) adeguate al rischio; documentare le scelte effettuate; predisporre procedure per la gestione dei data breach (gli “incidenti”).
Si tratta di misure che discendono direttamente dalle indicazioni del documento che abbiamo esaminato.
Vale peraltro la pena ricordare che l’attività di amministrazione è davvero complessa e, quindi, che è opportuno predisporre opportuni accorgimenti, anche, per esempio, in relazione:
- alla gestione delle registrazioni assembleari; se si procede in tal senso, è necessario acquisire il consenso informato di tutti i partecipanti, prima di procedere; bene poi limitare la registrazione alla sola parte deliberativa, se possibile; conservare le registrazioni con misure di sicurezza adeguate; astenersi da registrazioni in presenza di terzi esterni
- verificare che i fornitori di servizi (software gestionali, piattaforme digitali, società di videosorveglianza) offrano garanzie sufficienti; formalizzare le nomine ex art. 28 GDPR; stabilire obblighi specifici in materia di protezione dati
- mantenere evidenza delle valutazioni effettuate nei trattamenti basati su legittimo interesse; documentare le istruzioni fornite agli incaricati; conservare le delibere assembleari che determinano trattamenti; aggiornare il registro ex art. 30 GDPR quando applicabile
- alla fine dell’incarico, consegnare tempestivamente tutta la documentazione al nuovo amministratore o al condominio; cessare ogni trattamento in assenza di diversa base giuridica; documentare per iscritto l’avvenuta consegna
- aggiornarsi costantemente sull’evoluzione della prassi del Garante; partecipare a corsi di formazione specifici; consultare professionisti specializzati nei casi complessi (categorie particolari di dati, data breach, contenzioso).
In sintesi
L’amministratore opera come titolare autonomo per i trattamenti derivanti da attribuzioni legali dirette (tenuta registri, convocazioni, gestione ordinaria) e come responsabile del trattamento per le attività deliberate dall’assemblea (videosorveglianza, portali digitali). La qualificazione determina obblighi e responsabilità diverse, che devono essere formalizzate.
Il condominio, pur privo di personalità giuridica formale, possiede soggettività giuridica autonoma e opera come titolare per i trattamenti finalizzati alla gestione delle esigenze collettive. Le delibere assembleari determinano finalità e mezzi dei trattamenti, con conseguente imputazione delle responsabilità all’ente condominiale.
La conformità al GDPR in ambito condominiale si realizza coordinando sistematicamente la disciplina civilistica (che spesso già individua presupposti di liceità, finalità e modalità dei trattamenti) con i principi della protezione dati. L’accountability richiede documentazione strutturata delle scelte effettuate e delle valutazioni preliminari nei trattamenti complessi.
Il documento di indirizzo del Garante rappresenta un intervento normativo atteso da anni, che supera l’approccio frammentario seguito attraverso provvedimenti specifici e offre finalmente una visione sistemica del trattamento dati in ambito condominiale.
L’impostazione adottata dall’Autorità valorizza il coordinamento tra disciplina civilistica e normativa sulla protezione dati, riconoscendo che molte questioni trovano già soluzione nelle disposizioni del codice civile, adeguatamente interpretate alla luce dei principi GDPR. Questo approccio facilita la compliance, evitando sovrapposizioni o contraddizioni tra i due sistemi normativi.
Per gli amministratori di condominio, il documento richiede un salto qualitativo nella gestione della protezione dati. Non è più sufficiente un atteggiamento passivo o la mera apposizione di cartelli informativi: è necessario un approccio proattivo.
Consapevolezza della complessità, capacità di qualificare correttamente la natura delle operazioni svolte, implementazione di misure tecniche e organizzative proporzionate ai rischi, documentazione strutturata delle scelte effettuate e aggiornamento continuo sulle evoluzioni normative e giurisprudenziali rappresentano passaggi fondamentali per un Amministratore evoluto, al passo con i tempi.