
Nei giorni scorsi ho avuto la possibilità di incontrare docenti, professori e formatori di un Istituto scolastico che dovranno proporre alcune lezioni di educazione civica agli studenti.
Con l’obiettivo di fornire strumenti concettuali, metodologici e risorse pratiche per costruire nei ragazzi le competenze digitali, personali e sociali necessarie a muoversi consapevolmente nel mondo online, i docenti dovranno affrontare temi come l’identità digitale, la netiquette, la cybersecurity e, successivamente, la data protection e altri temi molto attuali, come il cyberbullismo e l’hate speech.
Sperando di fare cosa utile, allego qui di seguito i temi che ho avuto modo di trattare con il corpo docenti e, alla fine del testo, le slide utilizzate nel primo incontro.
1. La realtà di oggi
In Italia circa un bambino su tre tra i 6 e i 10 anni (il 32,6%) usa lo smartphone tutti i giorni, una tendenza in costante aumento negli ultimi anni (nel 2018-2019 erano il 18,4%) e con una netta prevalenza al Sud e nelle Isole, dove la quota sale al 44,4%, oltre 20 punti percentuali in più rispetto al 23,9% del Nord.
Il 62,3% dei preadolescenti (11-13 anni), oltre tre su cinque, ha almeno un account social: il 35,5% ne ha uno su più social e un ulteriore 26,8% soltanto uno. E questo nonostante la legge (il GDPR) preveda che siano necessari 14 anni per fornire il consenso al trattamento dei propri dati online necessari ad aprire un account e, di conseguenza, le principali piattaforme abbiano stabilito il limite minimo di 13 anni per aprire un account sui social media (https://www.savethechildren.it/press/infanzia-e-digitale-circa-un-bambino-su-3-tra-i-6-e-i-10-anni-usa-lo-smartphone-tutti-i).
Nel primo trimestre del 2025, i dati relativi alla lotta contro la pedopornografia e l’adescamento online mostrano un aumento significativo nei casi trattati (+10%), nelle persone arrestate (+293%) e indagate (+53%), così come nelle perquisizioni effettuate (+28%; fonte: https://www.poliziadistato.it/statics/82/ppsc—giornata-nazionale-contro-la-pedofilia-report-2025—definitivo-pagine.pdf).
I rischi connessi alla vulnerabilità dei soggetti di minore età sono sempre esistiti. Tuttavia, al giorno d’oggi, questi temi vengono avvertiti con particolare intensità per le caratteristiche intrinseche delle tecnologie dell’informazione e della comunicazione.
I dati parlano quindi chiaro e ci dicono perché la scuola deve intervenire.
La famiglia spesso non è in grado di fornire questa educazione: molti genitori hanno competenze digitali inferiori a quelle dei figli.
La scuola resta l’unico presidio educativo credibile e sistematico. Come docenti, non dovete essere esperti informatici, ma educatori della consapevolezza: insegnare a pensare prima di cliccare, a dubitare prima di fidarsi, a proteggere prima di condividere.
Fonti di riferimento:
- Save the Children: https://www.savethechildren.it/
- Polizia Postale – Report annuale: https://www.poliziadistato.it/statics/82/ppsc—giornata-nazionale-contro-la-pedofilia-report-2025—definitivo-pagine.pdf
2. Identità digitale e reputazione online
A. Identità reale vs identità digitale
L’identità digitale non è solo il profilo Instagram o TikTok: è l’insieme di tutte le tracce che lasciamo online.
Ogni like, commento, foto, ricerca, accesso a un sito contribuisce a costruire un profilo digitale complesso e interconnesso.
Cosa insegnare
- La distinzione tra identità reale (chi siamo offline) e identità digitale (come appariamo e cosa comunichiamo online)
- il concetto di “impronta digitale permanente”: ciò che pubblichiamo oggi può essere trovato, condiviso, decontestualizzato domani
- il diritto all’oblio esiste, ma è limitato e difficile da esercitare nella pratica.
B. La permanenza e tracciabilità delle azioni online
Una delle lezioni più importanti: internet non dimentica.
Gli studenti devono capire che:
- anche i contenuti cancellati possono essere stati salvati, screenshottati, archiviati
- i motori di ricerca indicizzano contenuti che restano accessibili per anni
- le piattaforme social conservano metadati anche dopo la cancellazione di post.
C. Impatto sulla reputazione futura
La reputazione digitale si costruisce giorno per giorno e può aprire o chiudere porte. Può essere utile raccontare casi concreti:
- lo studente brillante che perde uno stage perché il recruiter trova sui social commenti sessisti di 3 anni prima
- l’atleta promettente che viene escluso da una squadra per foto inappropriate condivise da minorenne
- l’influencer locale che ottiene collaborazioni proprio grazie alla cura della propria immagine online.
Cosa insegnare
- Costruire una presenza online intenzionale e positiva (portfolio digitale, progetti, competenze)
- effettuare periodicamente la “google di controllo” del proprio nome
- impostare correttamente la privacy sui social e rivedere contenuti pubblicati in passato.
Fonti e approfondimenti:
- Garante Privacy – Guida “Il tuo profilo online”: https://www.garanteprivacy.it/
- Progetto “Vivi Internet, al meglio” (Google): https://beinternetawesome.withgoogle.com/it_it
- Agenda Digitale – Articoli su reputazione digitale: https://www.agendadigitale.eu/
3. La netiquette
I 10 punti fondamentali (Generazioni Connesse)
La netiquette non è “buon senso”: online mancano i segnali non verbali (tono di voce, espressioni facciali) che nella comunicazione faccia a faccia ci aiutano a interpretare le intenzioni. Questo rende facile fraintendere e far male.
I 10 comandamenti del galateo online:
- Rispetta sempre gli altri – Tratta le persone online come vorresti essere trattato tu
- Considera che non è lo stesso – La comunicazione digitale è diversa da quella reale: mancano sfumature
- Non dare troppe informazioni – Proteggi i tuoi dati personali e quelli altrui
- Non fare nulla che ti metta a disagio – Se qualcosa ti sembra sbagliato, probabilmente lo è
- Una foto online è per sempre – Pensa due volte prima di pubblicare immagini
- Un appuntamento? Pensaci bene! – Incontrare sconosciuti conosciuti online comporta rischi reali
- Dillo ai tuoi genitori – Condividi dubbi e situazioni preoccupanti con adulti di fiducia
- Fai la differenza – Non essere spettatore passivo: intervieni quando vedi comportamenti scorretti
- La tua privacy è importante – Controlla le impostazioni e condividi solo con chi vuoi
- Vivi bene con i social network – Usali consapevolmente, senza dipendenza.
Perché la netiquette è importante
Il cyberbullismo non nasce dal nulla: si sviluppa in ambienti dove la netiquette non è rispettata.
Insegnare le regole del galateo online significa prevenire escalation di conflitti, creare spazi digitali più sicuri e rispettosi, sviluppare empatia anche attraverso lo schermo.
Fonti:
- Generazioni Connesse – Netiquette: https://www.generazioniconnesse.it/site/it/2020/01/21/il-galateo-online/
- Piattaforma ELISA (MIUR) contro il cyberbullismo: https://www.piattaformaelisa.it/
- Garante Privacy – Revenge Porn: https://www.garanteprivacy.it/temi/revengeporn
4. Cybersecurity. Riconoscere e difendersi dalle minacce
A. Anatomia delle minacce digitali
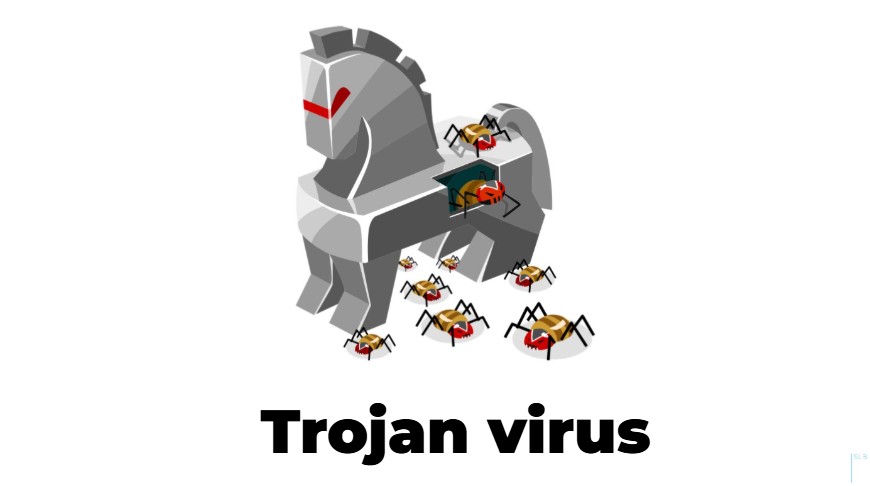
Spiegare agli studenti che il malware (software malevolo) è come un virus biologico è importante: entra nei dispositivi, si replica, danneggia. Le principali tipologie che devono conoscere:
- Virus: si attacca a file legittimi e si diffonde quando il file viene aperto
- Trojan (cavallo di Troia): si maschera da software utile ma contiene codice dannoso
- Ransomware: cripta i file e chiede un riscatto per sbloccarli
- Spyware: raccoglie informazioni sull’utente senza consenso.
Gli adolescenti sono bersagli privilegiati perché usano dispositivi meno protetti (antivirus disattivati, aggiornamenti rimandati), cliccano più facilmente su link sospetti (curiosità, inesperienza), hanno accesso a reti familiari e scolastiche che possono essere compromesse.
B. Ingegneria sociale: quando il problema sei tu
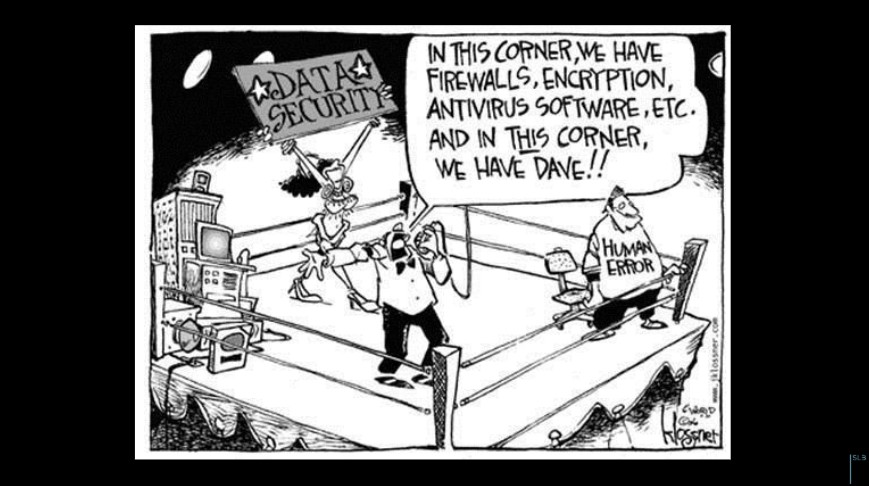
L’ingegneria sociale manipola la psicologia umana per ottenere accesso, informazioni o denaro. È più pericolosa del malware perché aggira le protezioni tecnologiche puntando sull’errore umano.
Le 4 fasi dell’attacco:
- Information Gathering (raccolta informazioni): l’attaccante studia la vittima tramite social, ricerche online
- Relationship (costruzione relazione): crea un legame di fiducia (finto amico, finta autorità)
- Exploitation (sfruttamento): chiede qualcosa (password, dati, denaro) sfruttando la fiducia costruita
- Execution (esecuzione): completa l’attacco e spesso sparisce.
Tecniche comuni di ingegneria sociale:
- Phishing (via email): email fraudolente che fingono di provenire da fonti affidabili (banca, scuola, piattaforme)
- Smishing (via SMS): messaggi con link malevoli che sfruttano urgenze presunte
- Vishing (via chiamate vocali): telefonate da falsi operatori bancari, tecnici, autorità
- Pretexting: l’attaccante inventa una storia (pretesto) per giustificare la richiesta di informazioni
- Quid pro quo: offre qualcosa in cambio (aiuto tecnico gratuito, premio) per ottenere accesso.
Leve psicologiche sfruttate:
- Urgenza: “Agisci subito o perderai l’account!”
- Paura: “La tua password è stata compromessa!”
- Autorità: “Sono del supporto tecnico Microsoft”
- Curiosità: “Guarda chi ha visualizzato il tuo profilo”
- Fiducia: messaggi da contatti apparentemente noti (account compromessi)
Red flag universali (segnali d’allarme) da insegnare:
- Chi mi sta contattando? Verifico l’identità attraverso canali ufficiali
- Cosa mi sta chiedendo? Password, dati sensibili, soldi = ALLARME
- Perché proprio ora? L’urgenza è quasi sempre artificiosa
- Posso verificare indipendentemente? Contatto direttamente la banca/scuola/servizio senza usare i link ricevuti.
C. Difendersi: strumenti e comportamenti
1. Password sicure
Uno degli aspetti più critici e più trascurati. I dati 2025 mostrano che milioni di persone usano ancora “123456” o “password” come credenziali.
Caratteristiche di una password forte:
- Lunghezza minima: 12-15 caratteri
- Mix di lettere maiuscole, minuscole, numeri, simboli
- Non deve contenere: nome, data di nascita, parole del dizionario
- Unica per ogni servizio (no riutilizzo!)
Tecnica della passphrase:
Invece di “P@ssw0rd!”, usate una frase modificata: “IlMioCaneMangia3BiscottiAlGiorno!” (lunghezza 32 caratteri, facile da ricordare, difficilissima da violare)
Gestori di password (password manager): si tratta di strumenti come Bitwarden, 1Password, LastPass permettono di generare e conservare password complesse senza doverle ricordare. Mostrate agli studenti come funzionano in 30 secondi – non devono diventare esperti, solo capire che esistono soluzioni semplici.
Tempo di violazione (dati 2025 – Hive Systems):
Mostrate la tabella che evidenzia quanto tempo impiega un hacker con GPU potente a forzare password di lunghezza variabile. Esempio:
- Password di 5 caratteri solo numeri: immediato
- Password di 8 caratteri con lettere minuscole e maiuscole: 3 settimane
- Password di 12 caratteri con numeri, lettere, simboli: 3 milioni di anni
Fonte: https://www.hivesystems.com/password
2. Autenticazione a più fattori (MFA/2FA)
La MFA aggiunge un secondo livello di verifica oltre alla password. Anche se qualcuno ruba la vostra password, non può accedere senza il secondo fattore.
I tre fattori di autenticazione:
- Qualcosa che SAI (password, PIN)
- Qualcosa che HAI (smartphone, token fisico)
- Qualcosa che SEI (impronta digitale, riconoscimento facciale)
L’accesso alla banca online richiede password + codice via SMS. Anche se un criminale ruba la password con phishing, non può accedere senza il vostro telefono.
Potrebbe essere utile far abilitare agli studenti la 2FA su almeno un account (Google, Instagram, ecc.) durante un’esercitazione in classe. È un’azione concreta che aumenta immediatamente la loro sicurezza.
3. Aggiornamenti software e backup
Due abitudini fondamentali spesso ignorate, gli aggiornamenti periodici o quando consigliati dai produttori – sviluppatori (da fare sempre!) e i backup, ossia le copie di sicurezza dei propri documenti e informazioni.
4. Condivisione consapevole:
E’ bene insegnate una regola d’oro, ossia mai condividere:
- Password (nemmeno con amici fidati)
- Codici di verifica ricevuti via SMS
- Dati della carta di credito/debito
- Informazioni sulla posizione in tempo reale (tranne con famiglia)
- Dati sensibili di altre persone.
D. Minacce specifiche da conoscere
Deep fake
Video o audio manipolati con intelligenza artificiale per far dire o fare a qualcuno cose mai dette/fatte. Sempre più realistici e difficili da distinguere dagli originali.
I rischi per gli adolescenti sono quelli del revenge porn generato con IA (volti di ragazze sovrapposte a contenuti pornografici), dei video falsi usati per bullismo o diffamazione, delle truffe che sfruttano deep fake di personaggi famosi.
Come riconoscerli:
- Movimenti innaturali della bocca
- Illuminazione inconsistente
- Artefatti visivi attorno al viso
- Audio leggermente fuori sincrono
Scam (truffe online)
Si tratta di schemi fraudolenti che promettono guadagni facili, premi, opportunità troppo belle per essere vere. Tra i giovani sono comuni quelle che promettono di diventare tester di prodotti e guadagnare 200€ al giorno, le lotterie o concorsi a premi falsi, gli schemi piramidali mascherati da opportunità di business, le vendite di prodotti contraffatti su marketplace.
La regola aurea è sempre la stessa: se sembra troppo bello per essere vero, probabilmente è una truffa.
Fonti e risorse:
- Agenzia Cybersicurezza Nazionale (ACN): https://www.acn.gov.it/ (sezione cittadini)
- Polizia Postale – Consigli: https://www.commissariatodips.it/
- CERT-AgID – Bollettini: https://www.certagid.gov.it/
- Kaspersky Blog (italiano): https://www.kaspersky.it/blog/
- Google Phishing Quiz (test interattivo): https://phishingquiz.withgoogle.com/
- Have I Been Pwned (verifica credenziali compromesse): https://haveibeenpwned.com/
5. Tre consigli minimi
Alla fine di tutto il percorso formativo, gli studenti devono portare a casa almeno questi tre comportamenti essenziali.
1. Password forte + unica
- Almeno 12 caratteri
- Mix di lettere, numeri, simboli
- Mai riutilizzare la stessa password su servizi diversi
- Usare un password manager se necessario
Frase da ricordare: “Una password debole è come lasciare la porta di casa aperta.”
2. Autenticazione a due fattori (2FA/MFA)
- Abilitarla su tutti gli account importanti (email, social, banca)
- Preferire app di autenticazione (Google Authenticator, Authy) agli SMS quando possibile
- Non condividere mai i codici ricevuti
Frase da ricordare: “La 2FA è come avere due serrature invece di una: anche se rubano una chiave, non entrano.”
3. Atteggiamento mentale critico
Le 4 parole della sicurezza digitale:
- Diffida – Non fidarti automaticamente di nessun messaggio/email/chiamata
- Verifica – Controlla sempre l’identità di chi ti contatta attraverso canali ufficiali
- Riconosci – Impara i segnali d’allarme (urgenza, richieste anomale, link sospetti)
- Igiene digitale, sempre – Aggiorna software, fai backup, usa antivirus, controlla privacy
“Il miglior antivirus sei tu. La tecnologia aiuta, ma la consapevolezza protegge.”
Risorse
Cybersecurity e sicurezza online:
- Agenzia Cybersicurezza Nazionale (ACN): https://www.acn.gov.it/ – Ente governativo, risorse per cittadini
- Polizia Postale: https://www.commissariatodips.it/ – Consigli, report annuali, sportello denunce
- CERT-AgID: https://www.certagid.gov.it/ – Computer Emergency Response Team, bollettini di sicurezza
Privacy e protezione dati:
- Garante Privacy: https://www.garanteprivacy.it/ – Guide, normativa, sezione scuola
- Garante Privacy – Revenge Porn: https://www.garanteprivacy.it/temi/revengeporn
Cyberbullismo ed educazione digitale:
- Generazioni Connesse: https://www.generazioniconnesse.it/ – Progetto MIUR, materiali didattici pronti
- Piattaforma ELISA: https://www.piattaformaelisa.it/ – E-learning contro cyberbullismo, corsi gratuiti per docenti
- Telefono Azzurro – Sicuri in rete: https://azzurro.it/sicuri-in-rete/
Competenze digitali:
- DigComp 2.2 (Framework EU): https://joint-research-centre.ec.europa.eu/digcomp_en
- Google – Vivi Internet al meglio: https://beinternetawesome.withgoogle.com/it_it – Risorse interattive
Tool pratici:
- Google Phishing Quiz: https://phishingquiz.withgoogle.com/ – Test interattivo per riconoscere phishing
- Have I Been Pwned: https://haveibeenpwned.com/ – Verifica se email/password sono state compromesse
- Hive Systems Password Table: https://www.hivesystems.com/password – Tempo di violazione password
Blog e approfondimenti:
- Kaspersky Blog (IT): https://www.kaspersky.it/blog/ – Articoli divulgativi su minacce attuali
- Agenda Digitale: https://www.agendadigitale.eu/ – News e approfondimenti su digitale e privacy
Esempio di decalogo (da personalizzare)
- Usa password lunghe (12+ caratteri) e uniche per ogni servizio
- Attiva l’autenticazione a due fattori su tutti gli account importanti
- Non cliccare su link sospetti ricevuti via email/SMS/social
- Verifica sempre l’identità di chi ti contatta prima di dare informazioni
- Aggiorna regolarmente software, app e sistema operativo
- Fai backup periodici dei tuoi dati importanti
- Controlla le impostazioni di privacy sui social network
- Non condividere mai password, codici di verifica o dati sensibili
- Pensa prima di pubblicare: l’impronta digitale è permanente
- Se qualcosa ti sembra strano, parlane con un adulto di fiducia