
Alla scoperta delle norme dedicate all’intelligenza artificiale
AI Act: un riassunto e i link utili
1. Il Regolamento europeo sull’AI
Cos’è l’AI Act e perché è importante
L’AI Act (Regolamento UE 2024/1689) è un testo legislativo europeo sull’intelligenza artificiale. E’ un “Regolamento” che, a differenza di una Direttiva, si applica automaticamente, senza bisogno di adozione interna da parte dei singoli Stati.
Stabilisce regole non solo per gli sviluppatori, ma anche per gli utilizzatori, e quindi le aziende, dei sistemi che utilizzano in qualche loro parte, o sono completamente caratterizzati, dall’intelligenza artificiale.
Perché è stato adottato? Perché se la maggior parte dei sistemi AI presenta rischi limitati o anche nulli, che possono essere utilizzati sostanzialmente come altri software evoluti e potenti, alcuni sistemi creano invece rischi che devono essere riconosciuti e gestiti.
Basta pensarci un attimo: spesso non è possibile comprendere perché un sistema AI abbia preso una decisione specifica o intrapreso una particolare azione. Questo crea un problema di accountability, ossia di attribuibilità e responsabilità dell’evento, specialmente in contesti delicati come per esempio il campo della sanità, del lavoro, della finanza, dell’accesso ai servizi pubblici.
Il contesto normativo più ampio e alcuni strumenti
L’AI Act si inserisce in un pacchetto più ampio di misure: la Strategia Europea per il Digitale, spesso definita come “Un’Europa pronta per l’era digitale” e il suo programma d’azione, il “Decennio Digitale 2030“.
L’obiettivo non è semplicemente regolare l’AI, ma costruire un Mercato Unico Digitale che sia competitivo, sicuro, antropocentrico. Per raggiungerlo, la Commissione Europea ha creato un vero e proprio ecosistema di normative digitali.
L’AI Act non è quindi isolato, ma è un pilastro di questa struttura, che lavora in sinergia con altre leggi chiave:
- il GDPR, sulla protezione dei dati personali, che sono il “carburante” per molti sistemi di AI
- il Digital Services Act (DSA) e il Digital Markets Act (DMA), che si concentrano sulla moderazione dei contenuti online, sulla responsabilità delle piattaforme e sullo strapotere delle grandi aziende “gatekeeper” come i motori di ricerca o i social media
- il Data Act (Legge sui Dati) e il Data Governance Act (Legge sulla Governance dei Dati), che mirano a creare un mercato unico per i dati (non solo personali), stabilendo regole su chi può accedere e utilizzare i dati generati da prodotti e servizi
- il Cyber Resilience Act (Legge sulla Resilienza Informatica), che prescrive requisiti di sicurezza informatica per tutti i prodotti digitali venduti nell’UE, dalle smart TV ai software.
L’AI Act è il testo che si occupa specificamente di gestire i rischi dell’Intelligenza Artificiale, garantendo che i sistemi immessi sul mercato europeo siano sicuri, trasparenti e rispettosi dei diritti, creando così un’IA affidabile (Trustworthy AI) all’interno del mercato unico digitale.
Per facilitare comprensione, adozione e governance della normativa, la Commissione Europea ha lanciato iniziative complementari interessanti, di alcune delle quali abbiamo già parlato:
- l’AI Innovation Package, con misure per supportare le startup e l’innovazione nel campo dell’AI
- l’AI Pact, un’iniziativa volontaria per anticipare l’implementazione degli obblighi
- l’AI Act Service Desk, un servizio di supporto informativo per l’applicazione pratica del regolamento.
2. L’approccio basato sul rischio: il fulcro della normativa
La logica risk-based
Invece di creare un’unica normativa che tratta tutti i sistemi AI allo stesso modo, il legislatore ha definito 4 livelli di rischio, ciascuno con obblighi proporzionati alla gravità dei potenziali impatti.
È un approccio che ormai abbiamo visto adottare in molti contesti regolamentari: si concentrano attenzioni e risorse dove il rischio è realmente significativo.
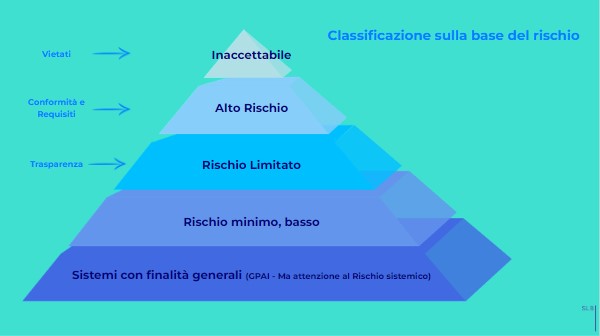
Rischio inaccettabile: le pratiche vietate
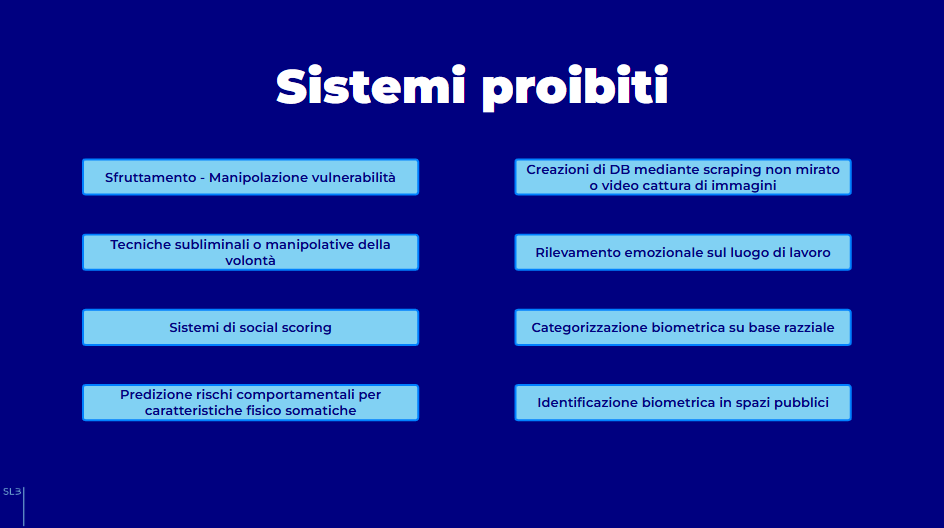
Tutti i sistemi AI considerati una minaccia certa per la sicurezza, la sussistenza e i diritti delle persone sono vietati. In tal senso, il regolamento identifica otto pratiche specifiche.
Manipolazione e sfruttamento
- manipolazione dannosa basata su AI e inganni
- sfruttamento dannoso di vulnerabilità.
Queste prime due categorie colpiscono pratiche particolarmente subdole: sono lo sfruttamento delle vulnerabilità cognitive di persone anziane o con disabilità per far sì che prendano decisioni contro il loro interesse; sistemi Ai con queste caratteristiche, nonché quelle che seguono, sono vietati.
Sorveglianza sociale e profilazione
- social scoring (i sistemi di punteggio sociale)
- valutazione o previsione del rischio che le persone commettano reati
- raccolta non mirata da internet o CCTV per creare o espandere database di riconoscimento facciale
- riconoscimento delle emozioni nei luoghi di lavoro e nelle scuole
- categorizzazione biometrica per dedurre caratteristiche di persone protette per particolari vulnerabilità.
E’ una presa di posizione contro i modelli di sorveglianza di massa, come il social scoring, utilizzato in alcuni contesti geopolitici.
Identificazione biometrica
- identificazione biometrica remota in tempo reale da parte delle forze dell’ordine in spazi pubblicamente accessibili (questo divieto, peraltro, subisce eccezioni per situazioni di pubblica sicurezza particolari).
Alto rischio: la categoria più complessa da gestire
Gli utilizzi che possono rappresentare rischi seri per la salute, la sicurezza o i diritti fondamentali sono classificati come ad alto rischio.
Ambiti applicativi ad alto rischio
Le categorie sono nove, ciascuna con logiche specifiche:
- Infrastrutture critiche: componenti AI di sicurezza (es. trasporti) il cui fallimento potrebbe mettere a rischio vite umane
- Educazione e formazione: soluzioni che determinano l’accesso all’istruzione o il percorso professionale (come sistemi di valutazione esami)
- Prodotti con componenti di sicurezza: applicazioni AI in chirurgia robotica assistita, per fare un esempio
- Impiego e gestione lavoratori: strumenti per selezione del personale (i software che vengono utilizzati per scremare i CV), gestione e accesso al lavoro
- Servizi essenziali: casi d’uso per l’accesso a servizi pubblici e privati essenziali, come il credit scoring, che può negare l’opportunità di ottenere un prestito
- Sistemi biometrici specifici: identificazione biometrica remota, riconoscimento emotivo e categorizzazione biometrica (ad esempio sistemi per identificare retroattivamente un taccheggiatore)
- Law enforcement: casi d’uso delle forze dell’ordine che possono interferire con diritti fondamentali, come la valutazione dell’affidabilità delle prove
- Migrazione e controlli di frontiera: esame automatizzato di domande di visto, gestione asilo e controllo confini
- Giustizia e processi democratici: soluzioni per preparare sentenze o supportare processi giudiziari.
Obblighi per i sistemi ad alto rischio
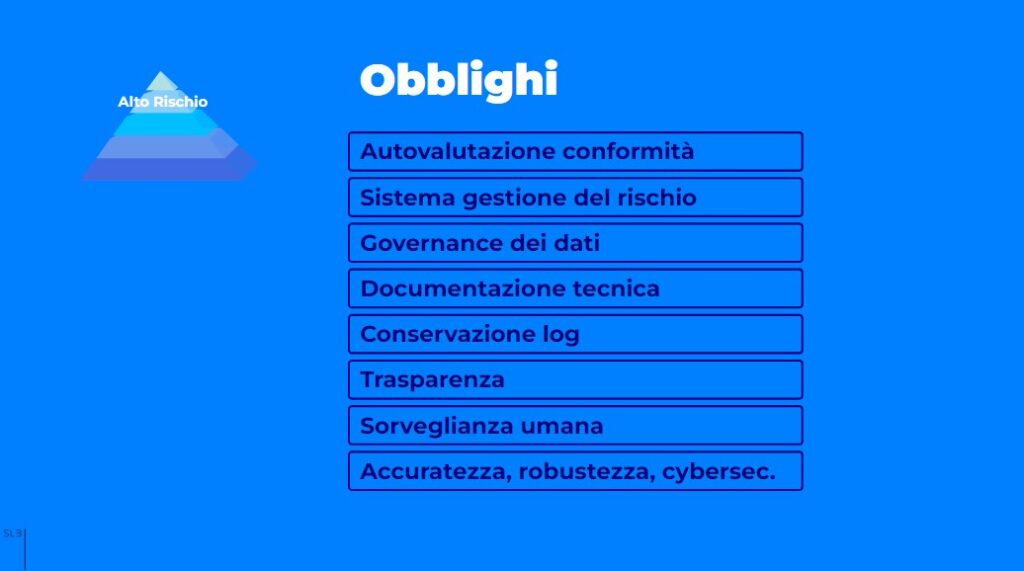
Prima di immettere sul mercato un sistema ad alto rischio, il Regolamento prevede che si debbano garantire:
- sistemi adeguati di valutazione e mitigazione del rischio: non basta identificare i rischi, serve un processo strutturato di gestione
- qualità elevata dei dataset: fondamentale per minimizzare risultati discriminatori. Qui entrano in gioco le competenze di data quality e mitigazione dei pregiudizi
- logging delle attività: la tracciabilità dei risultati è essenziale per l’accountability e l’audit
- documentazione dettagliata: tutte le informazioni necessarie sul sistema e il suo scopo devono essere accessibili alle autorità per valutare la conformità
- informazioni chiare e adeguate al deployer: chi utilizza il sistema deve sapere esattamente cosa sta usando e come
- misure appropriate di supervisione umana: l’human oversight non è opzionale, è obbligatorio
- elevato livello di robustezza, cybersecurity e accuratezza.
Rischio limitato: la trasparenza
Questa categoria si riferisce ai rischi associati alla necessità di trasparenza sull’uso dell’AI.
L’AI Act introduce obblighi specifici di trasparenza e comunicazione per garantire che le persone siano informate quando necessario, per esempio
- quando si usano chatbot, gli utenti devono sapere che stanno interagendo con una macchina, non con un umano
- i fornitori di AI generativa devono garantire che i contenuti generati dall’AI siano identificabili
- i contenuti specifici generati da AI devono essere etichettati in modo chiaro e visibile (deepfake e testi pubblicati per informare il pubblico su questioni di interesse pubblico).
Rischio minimo o assente
La stragrande maggioranza dei sistemi AI attualmente utilizzati nell’UE rientra in questa categoria, che include applicazioni come videogiochi con AI o filtri antispam.
Per questi sistemi non ci sono regole specifiche nell’AI Act per ciò che si considera non rappresentare un rischio concreto.
3. Il ciclo di vita dei sistemi ad alto rischio
Gli obblighi prima dell’immissione sul mercato
Quando si sviluppa un sistema ad alto rischio, il lavoro di compliance deve iniziare prima che il prodotto arrivi sul mercato.
Il Regolamento prevede che si debba costruire fin da subito:
- un risk assessment robusto
- una data governance che garantisca qualità e minimizzi i bias
- il logging per la tracciabilità
- una documentazione tecnica completa
- interfacce e informative chiare per i deployer
- meccanismi di human oversight integrati nel design
- si prevedano requisiti di security, robustezza e accuracy by design.
Post-immissione: sorveglianza e monitoraggio
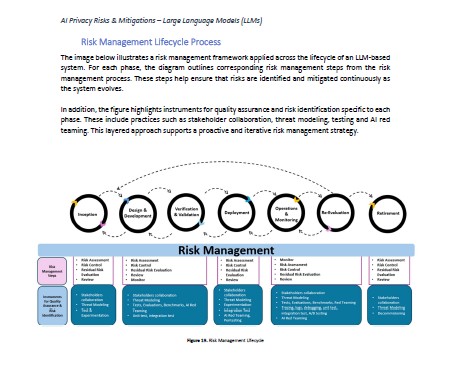
Una volta che un sistema è sul mercato, le autorità si occupano della sorveglianza, i deployer assicurano supervisione umana e monitoraggio, i fornitori devono avere in atto un sistema di monitoraggio post-commercializzazione.
In sostanza: non un “rilascia e dimentica”, ma fornitori e deployer che segnalano, nel caso, incidenti gravi e malfunzionamenti.
Si tratta di un approccio simile a quanto accade nella gestione dei dispositivi medici, dove la conformità è un processo continuo.
4. General Purpose AI (GPAI): la sfida dei modelli foundation
Le regole specifiche per i GPAI
I modelli AI general-purpose svolgono un’ampia gamma di compiti e sono la base per molti sistemi ampiamente utilizzati. Alcuni di questi modelli potrebbero comportare rischi sistemici se sono molto capaci o ampiamente utilizzati. Questa è una delle parti più innovative e anche più discusse del regolamento.
Gli obblighi per i fornitori di GPAI
Le regole dell’AI Act sui GPAI sono entrate in vigore ad agosto 2025, quindi sono già operative. Gli obblighi includono:
- trasparenza: regole specifiche su cosa e come comunicare
- copyright: gestione delle questioni legate ai diritti d’autore sui dati di training
- per modelli con rischi sistemici: valutazione e mitigazione di questi rischi.
Strumenti di supporto alla compliance per GPAI
A luglio 2025, la Commissione ha introdotto tre strumenti chiave che lavorano in sinergia.
Linee guida sulla portata degli obblighi
Chiariscono l’ambito degli obblighi GPAI, aiutando gli attori lungo la catena del valore AI a capire chi deve conformarsi a cosa: https://digital-strategy.ec.europa.eu/en/library/guidelines-scope-obligations-providers-general-purpose-ai-models-under-ai-act.
Codice di Pratica GPAI
È uno strumento volontario di compliance sottoposto alla Commissione da esperti indipendenti, che offre guidance pratica per aiutare i fornitori a conformarsi ai loro obblighi relativi a trasparenza, copyright, sicurezza: https://digital-strategy.ec.europa.eu/en/policies/contents-code-gpai.
Template per il sommario pubblico dei contenuti di training
Richiede ai fornitori di dare una panoramica dei dati usati per addestrare i loro modelli, incluse le fonti da cui i dati sono stati ottenuti (dataset ampi e nomi di dominio principali). Richiede anche informazioni sugli aspetti di data processing per consentire alle parti con interessi legittimi di esercitare i loro diritti secondo la legge UE: https://digital-strategy.ec.europa.eu/en/library/explanatory-notice-and-template-public-summary-training-content-general-purpose-ai-models.
Questi strumenti sono progettati per funzionare insieme, offrendo un framework chiaro e azionabile che riduce l’onere amministrativo favorendo innovazione, diritti fondamentali e fiducia pubblica.

5. Governance e enforcement: chi fa cosa
L’architettura istituzionale
L’European AI Office e le autorità degli Stati Membri sono responsabili dell’implementazione, supervisione ed enforcement dell’AI Act. Questo modello di governance distribuita è tipico dell’approccio UE: coordinamento centrale con esecuzione nazionale.
Tre organi hanno funzioni di indirizzo e consulenza: l’AI Board, per il coordinamento tra Stati Membri; lo Scientific Panel, che provvede al supporto tecnico-scientifico, l’Advisory Forum, per il dialogo con gli stakeholder
Enforcement pratico
Il modello di enforcement combina la sorveglianza del mercato da parte delle autorità nazionali, le responsabilità dei deployer per lo human oversight e il monitoraggio, gli obblighi di audit e verifica post immissione sul mercato e il monitoraggio per i provider, oltre al sistema di segnalazione di incidenti e malfunzionamenti.
6. Timeline di applicazione
La roadmap temporale
L’AI Act è entrato in vigore il 1° agosto 2024 e sarà pienamente applicabile due anni dopo, il 2 agosto 2026, con alcune eccezioni importanti:. Sono già operativi i divieti per i sistemi a rischio troppo elevato e gli obblighi di alfabetizzazione (2 febbraio 2025); le regole di governance e gli obblighi per i modelli GPAI (2 agosto 2025).
Questo scaglionamento temporale permette di affrontare subito i rischi più gravi (pratiche vietate) e i temi trasversali (governance e GPAI), mentre dà più tempo per adeguare sistemi complessi già integrati in prodotti regolamentati.

👾 👾 👾
Alla prossima settimana!
👾