
Ott 5, 2026 | Data Protection, Nuove Tecnologie
Frid_AI_news #085 (02/10/2026) Alla scoperta delle norme dedicate all’intelligenza artificiale Il Regolamento sull’intelligenza artificiale entra nel codice penale, nella 231 e nel processo civile. Dal 30 settembre 2026 è in vigore il decreto legislativo 9...
Set 29, 2026 | Data Protection, Diritto Commerciale, Nuove Tecnologie
RDPS: elaborazione dati a distanza. In base al CRA, se una elaborazione dati avviene fuori da un dispositivo e il software, o il dispositivo stesso, non possono svolgere la loro funzione principale senza tale connessione, si tratta di una estensione diretta del...
Set 13, 2026 | Data Protection, Diritto Commerciale, Nuove Tecnologie
È disponibile la Single Reporting Platform (SRP) definita dal Cyber Resilience Act (hashtag#CRA), lo strumento elettronico centralizzato predisposto per i produttori e gli steward di software open-source. 👾 A partire da oggi consentirà l’adempimento...
Set 13, 2026 | Data Protection, Diritto Commerciale, Nuove Tecnologie
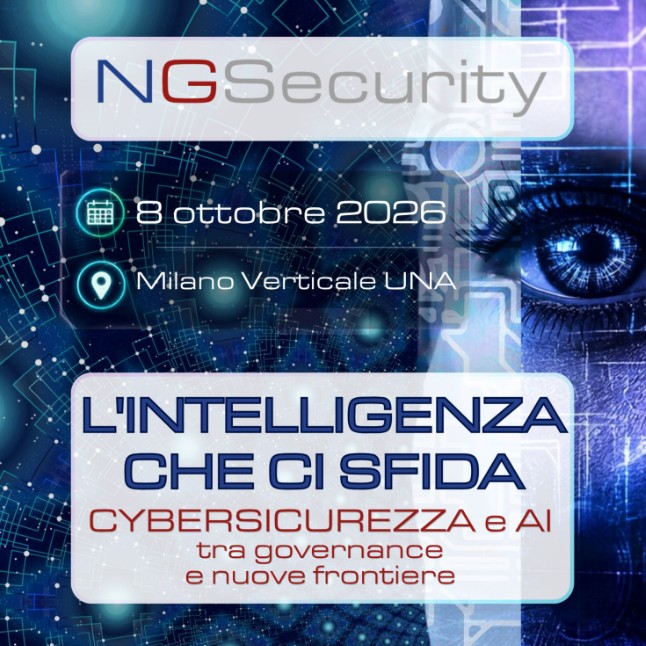
Un incontro da non perdere! Viviamo un momento di svolta: l’intelligenza artificiale non è più soltanto uno strumento, ma un attore capace di apprendere, adattarsi e sorprendere. Una trasformazione che ridisegna radicalmente il panorama della cybersicurezza,...
Ago 6, 2026 | Data Protection, Diritto Commerciale, Nuove Tecnologie
Sovrapporre normative diverse non crea in automatico una governance. Diverse aziende si trovano di fronte ad un limite operativo sempre più evidente: CRA, GDPR, NIS2, AI Act, ISO 27001 e ISO 42001 richiedono tutti di effettuare valutazioni del rischio. Il problema è...
