

Alla scoperta delle norme dedicate all’intelligenza artificiale
Il Consiglio UE ridisegna l’AI Act: cosa cambia
Il Consiglio dell’Unione Europea ha approvato la propria posizione sul cosiddetto pacchetto “Digital Omnibus”, un insieme di modifiche che tocca direttamente il Regolamento sull’intelligenza artificiale.
La cosa più interessante non è tanto il contenuto delle singole novità, quanto il momento in cui arrivano: l’AI Act non è ancora pienamente applicabile, eppure viene già ritoccato.
Non è un fatto eccezionale nel diritto europeo, ma è un segnale che vale la pena leggere con attenzione.
Nuovi divieti all’orizzonte
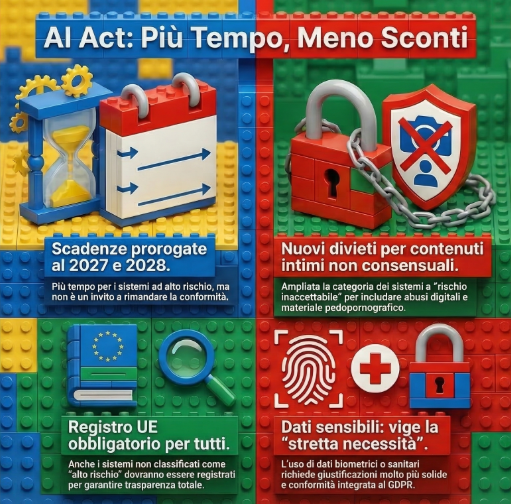
Tra le novità più significative c’è l’introduzione di un divieto esplicito per i sistemi di IA utilizzati per generare contenuti intimi non consensuali e materiale pedopornografico.
Si tratterebbe di un ampliamento della categoria dei sistemi a “rischio inaccettabile”.
Più tempo, ma non per aspettare
Il Consiglio propone anche di posticipare l’applicazione delle norme per i sistemi ad alto rischio: al 2 dicembre 2027 per i sistemi autonomi, e al 2 agosto 2028 per quelli integrati in prodotti già esistenti.
A prima vista sembra una buona notizia per le imprese. In realtà, si tratta di una rinegoziazione dei tempi, non di una riduzione degli obblighi.
La sostanza delle regole non cambia: chi interpreta il rinvio come un’occasione per rimandare tutto rischia di arrivare all’applicazione delle norme impreparato.
Trasparenza sulla classificazione dei sistemi
Un altro elemento che merita attenzione è il ripristino dell’obbligo di registrare i propri sistemi nella banca dati UE, anche quando il fornitore ritiene che il proprio sistema non rientri nella categoria ad alto rischio.
Disposizione che cambierebbe le regole del gioco in modo sostanziale: la decisione di classificazione non è più soltanto una valutazione interna: può diventare visibile, contestabile e soggetta al controllo delle autorità.
Le conseguenze pratiche sono almeno tre: una maggiore cautela nelle valutazioni del rischio, la necessità di una documentazione interna più solida e la possibilità che i casi di confine finiscano sotto la lente dei regolatori anche prima del previsto.
Dati sensibili: si torna alla stretta necessità
Le bozze reintroducono anche lo standard della “stretta necessità” per il trattamento di categorie particolari di dati personali all’interno dei sistemi di IA.
Questo riguarda in modo particolare settori come la sanità, le risorse umane e la biometria. L’implicazione è diretta: usare dati sensibili in un sistema di IA richiederà una giustificazione molto più solida, con meno spazio per interpretazioni elastiche.
Si tratta della riproposizione di un principio che molte organizzazioni tendono ancora a separare artificiosamente: la conformità all’AI Act e la conformità al GDPR non sono due percorsi paralleli, ma un unico ragionamento integrato.
In sostanza
Le scadenze vengono prorogate, ma nello stesso tempo l’elenco dei divieti cresce, gli obblighi di trasparenza aumentano e i vincoli sulla protezione dei dati si rafforzano.
È un inasprimento controllato, con tempi più realistici: ma rimane un inasprimento.
Il rischio concreto, in molte organizzazioni, è che l’IA venga già integrata in processi aziendali più rapidamente di quanto le strutture di governance riescano a seguire. Quando le questioni di conformità emergono solo dopo che i sistemi sono operativi, risolverle è più costoso, più complesso e più esposto sul piano reputazionale.
La bozza del Consiglio, letta tra le righe, riconosce questa dinamica. E indica una direzione: un AI Act più adattivo, più esigente in termini di trasparenza, più rigido sul trattamento dei dati.
La domanda che le organizzazioni dovrebbero porsi non è se le regole cambieranno, ma se le loro strutture interne sono abbastanza flessibili da adattarsi quando accadrà.
👾 👾 👾
Alla prossima settimana!