
Alla scoperta delle norme dedicate all’intelligenza artificiale
Frid_AI_news_Wrapped 01
Benvenuto al primo report 2025 della tua newsletter sull’AI!
I primi di quest’anno sono stati mesi di costruzione frenetica più che di panico vero e proprio: mentre l’Europa stringeva le maglie normative e l’AI Act iniziava a mostrare i denti, aziende e professionisti si sono trovati a navigare tra linee guida, opinioni e codici di condotta lunghi quanto romanzi.
Non esattamente una passeggiata, ma nemmeno l’apocalisse normativa che qualcuno aveva profetizzato. Diciamo che è stato un semestre di “svegliarsi e scoprire che il termine per conformarsi è dopodomani”.
I numeri (perché alla fine contiamo sempre tutto)
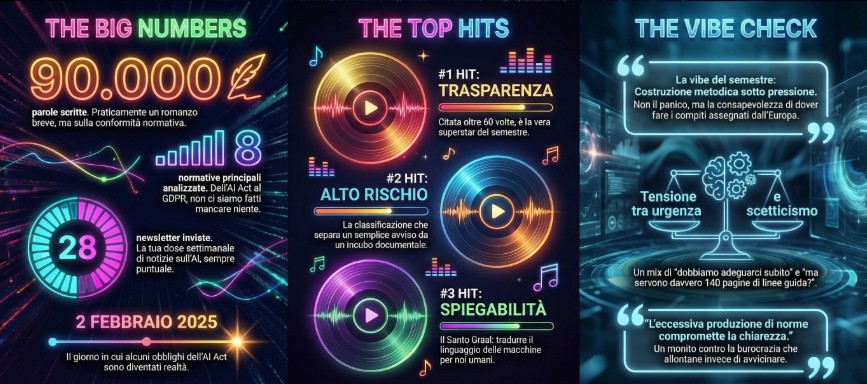
Ventotto newsletter inviate da gennaio a luglio 2025, dalla numero 027 alla 054.
Circa novantamila parole scritte, più o meno un romanzo breve ma decisamente meno divertente.
Otto normative principali discusse in dettaglio: EU AI Act, GDPR, DDL italiano sull’AI, Cyber Resilience Act, NIST AI Risk Management Framework, Opinion 28/2024 dell’EDPB, Code of Practice per modelli GPAI e relative Guidelines.
Quarantasette link esterni per approfondimenti, perché le fonti primarie contano.
E una data che ha fatto (solo un po’!) tremare i polsi: 2 febbraio 2025, quando sono entrati in vigore alcuni degli obblighi più rilevanti dell’AI Act.
Il “main character” del semestre: l’EU AI Act (ovviamente)
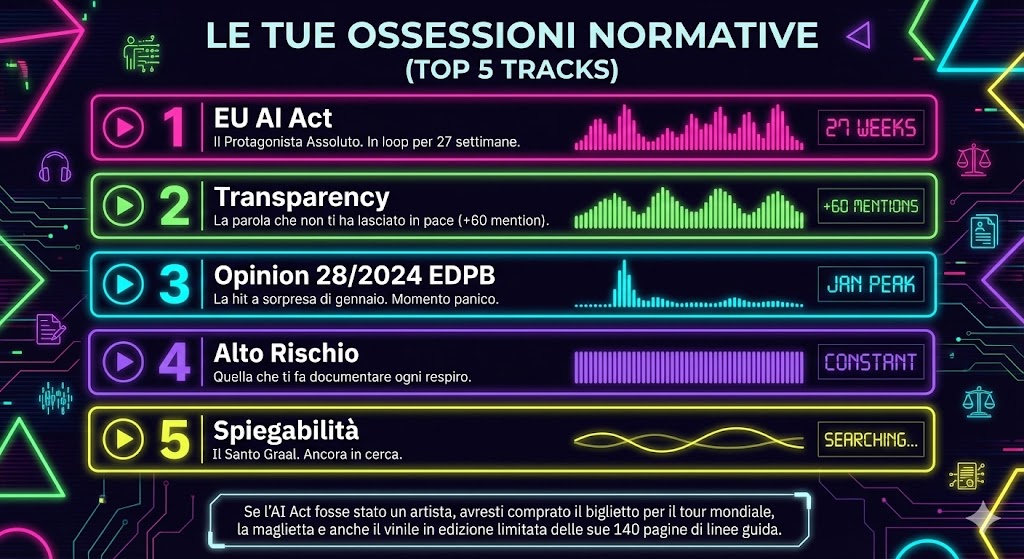
Se questo fosse un film, l’AI Act sarebbe il protagonista assoluto che compare in ogni scena, anche quando pensi di parlare d’altro.
Citato in ventisette newsletter su ventotto, ha dominato la prima metà dell’anno con una presenza ingombrante quanto necessaria.
L’articolo 5 sulle pratiche vietate è entrato in vigore il 2 febbraio, seguito dall’obbligo di AI literacy per provider e deployer previsto dall’articolo 4.
La Commissione Europea ha pubblicato centoquaranta pagine di linee guida sulle pratiche proibite, un documento che ha fatto storcere il naso a molti per l’eccesso di dettaglio burocratico.
Come osservato nella newsletter 031, “se l’eccessiva produzione di norme compromette la chiarezza, rischiamo di allontanare le persone invece di avvicinarle a una comprensione consapevole”.
L’AI Act è stato il protagonista perché ha trasformato l’incertezza in obblighi concreti: classificazione dei sistemi ad alto rischio, valutazioni d’impatto, documentazione tecnica, trasparenza, supervisione umana. E soprattutto, ha creato un intreccio costante con il GDPR che ha richiesto alle organizzazioni di ripensare completamente i propri framework di governance.
Mentre tutti cercavano di capire “ma io rientro negli obblighi?”, la normativa continuava a produrre nuovi documenti attuativi.
Top 3 buzzwords: le parole che non ci hanno lasciato in pace
Al primo posto troviamo transparency (trasparenza), citata esplicitamente oltre sessanta volte nelle newsletter.
Trasparenza dei modelli, trasparenza delle decisioni, trasparenza dei dati, trasparenza della logica algoritmica.
Se c’è una parola che ha definito il primo semestre, è questa. L’articolo 13 del GDPR e l’articolo 13 dell’AI Act si sono passati il testimone come in una staffola normativa, creando quella che la newsletter 051 ha definito “una convergenza non casuale ma strategica del legislatore europeo”.
Al secondo posto troviamo alto rischio, la classificazione che fa la differenza tra “devo solo informare gli utenti” e “devo documentare ogni respiro del mio sistema”.
I sistemi ad alto rischio richiedono valutazioni d’impatto approfondite, documentazione tecnica dettagliata, supervisione umana significativa. Spoiler: se pensavi di cavartela con un’informativa generica, è il momento di ripensarci.
Al terzo posto, il santo graal dei modelli AI.
Come spieghi una black box con miliardi di parametri? La newsletter 029 ha dedicato un’intera uscita al tema, esplorando il framework del Alan Turing Institute e cercando di tradurre “il modello ha deciso così” in qualcosa di comprensibile per esseri umani non dotati di PhD in machine learning. Dalla rationale explanation alla responsibility explanation, passando per data, fairness, safety e impact explanation.
Il momento “breaking news”: l’Opinion 28/2024 dell’EDPB
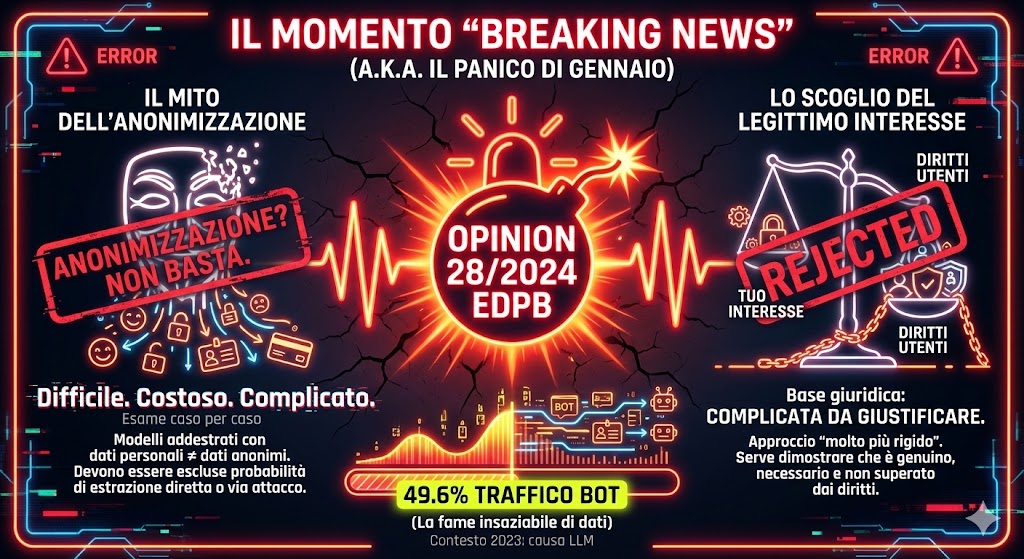
Se dovessi scegliere il momento di picco, sarebbe l’uscita dedicata all’Opinion 28/2024 dell’European Data Protection Board, discussa nella newsletter 028 di gennaio.
Il Board europeo ha messo nero su bianco regole stringenti che hanno fatto rivedere molti piani di sviluppo.
Sul tema dell’anonimizzazione, l’EDPB ha chiarito che i modelli addestrati con dati personali non possono in generale essere considerati come utilizzanti dati anonimi. Devono essere del tutto escluse sia la probabilità di estrazione diretta dei dati usati per l’addestramento, sia la probabilità di ottenerli tramite query o tecniche di attacco.
Un esame da condurre caso per caso, con documentazione completa da fornire all’Autorità di controllo. Difficile, costoso, complicato.
Sul legittimo interesse come base giuridica, l’opinion ha adottato un approccio molto più rigido del previsto.
Non basta richiamare l’interesse legittimo: serve dimostrare che è genuino, attuale ed effettivo; che il trattamento è necessario e non sostituibile con mezzi meno invasivi; che l’interesse del titolare non è superato dai diritti degli interessati.
Per lo sviluppo e deployment di modelli AI, l’EDPB ritiene complicato applicare questa base giuridica e giustificarla correttamente.
È stato il momento “ah, quindi non basta dire che i dati sono anonimi” che ha riacceso anche il dibattito sul web scraping e sulla fame insaziabile di dati dei modelli linguistici. Come notato nella newsletter, “nel 2023 il 49,6% del traffico Internet è stato generato dai bot, con un aumento parzialmente ricondotto alla diffusione dei LLM”.
La “vibe” della compliance: cauta preparazione con spruzzate di sano realismo
L’atmosfera generale? Direi costruzione metodica sotto pressione. Non il panico totale, ma nemmeno la spensieratezza. Più un “okay, dobbiamo fare questo, capiamo come” accompagnato da occasionali sospiri di fronte all’ennesimo documento di centoquaranta pagine.
Le newsletter hanno alternato urgenza normativa (il 2 febbraio è domani, sei pronto?), approfondimento tecnico (guide pratiche su DPIA, risk assessment, explainability), critica costruttiva (centoquaranta pagine di linee guida? davvero?) e orientamento pratico (mappare sistemi, identificare stakeholder, documentare processi).
C’è stata una dose salutare di scetticismo verso l’iper regolazione.
La newsletter 031 è stata particolarmente esplicita: “L’eccessiva produzione di norme e regolamenti compromette la chiarezza e la semplicità d’uso. Servono regole snelle e flessibili che favoriscano l’evoluzione e non la cristallizzazione del sistema. Solo così il diritto può diventare un motore di progresso, anziché un freno”. Un monito ripreso più volte, specialmente quando si discuteva della sovrapposizione tra AI Act, GDPR, DDL italiano e CRA.
Ma anche il riconoscimento che, volenti o nolenti, queste sono le regole del gioco in Europa.
Le organizzazioni più mature, come evidenziato nelle newsletter da 043 a 052, hanno iniziato a sviluppare framework di governance integrati che trattano GDPR e AI Act non come adempimenti separati ma come componenti di un ecosistema normativo coerente.
La vibe riassunta? L’AI Act ci chiede di crescere in fretta, ma almeno ci sta dando i compiti da fare. Con allegati, appendici e linee guida di accompagnamento.
👾 👾 👾
Ci vediamo la prossima settimana per la seconda parte dell’anno.