
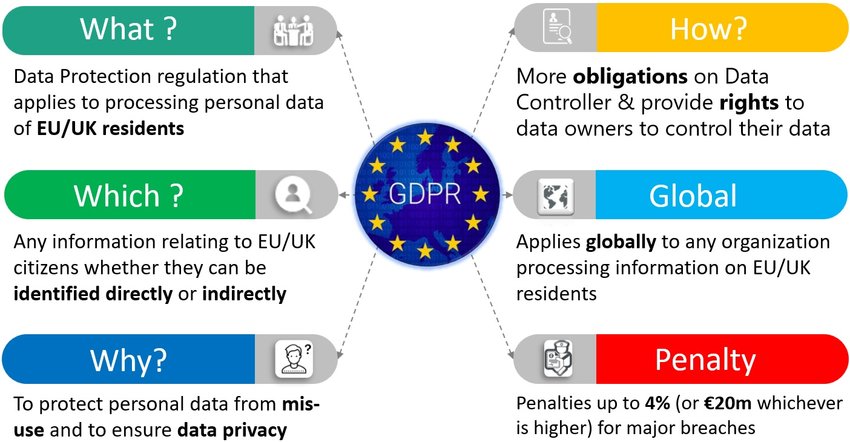
Pubblichiamo un altro documento un po’ datato, intitolato “01_GDPR_Il Registro delle attività“, che fornisce una guida dettagliata sulla creazione e l’importanza del Registro delle attività di trattamento dei dati personali secondo l’articolo 30 del GDPR, proprio in un momento in cui sembra che le disposizioni in materia di Registro dei trattamenti potrebbero subire modifiche.
I punti chiave includono:
- Scopo del Registro: è uno strumento fondamentale per dimostrare la conformità alle norme GDPR, un documento di inventario e analisi che riflette la realtà dei trattamenti dei dati personali. Aiuta a identificare stakeholder, categorie di dati, interessati, finalità, accessi, tempi di conservazione e misure di protezione.
- Creazione e Aggiornamento: la sua creazione e il costante aggiornamento sono un’opportunità per identificare e prioritizzare i rischi. Esistono due “forme” di registro: quella per chi decide le finalità e i mezzi del trattamento (Titolare) e quella per chi tratta dati per conto di altri (Responsabile).
- Contenuti del Registro del Titolare: include informazioni su Titolare/Contitolare, Responsabile della Protezione dei Dati, finalità e basi legali del trattamento, categorie di interessati, categorie di dati personali, categorie di destinatari, trasferimenti verso paesi terzi o organizzazioni internazionali, termini di cancellazione e misure di sicurezza.
- Contenuti del Registro del Responsabile: simile a quello del Titolare, ma focalizzato sul Responsabile/Sub-responsabile, Titolare/Contitolare e Responsabile della Protezione dei Dati, categoria di trattamento, trasferimenti di dati e misure di sicurezza.
- Tipologie di Trattamento: vengono elencate e spiegate diverse operazioni di trattamento dei dati, dalla raccolta alla distruzione.
- Finalità del Trattamento: esempi di scopi per cui vengono raccolti e trattati i dati personali (es. assunzione personale, marketing, gestione clienti).
- Basi Giuridiche di Liceità del Trattamento: le sei condizioni che rendono lecito il trattamento dei dati personali: consenso, esecuzione di un contratto, adempimento di un obbligo legale, salvaguardia di interessi vitali, esecuzione di un compito di interesse pubblico, legittimo interesse. Vengono approfonditi il significato e i requisiti di ciascuna base giuridica, con particolare attenzione al consenso e al bilanciamento nel legittimo interesse.
- Categorie di Interessati: esempi di individui i cui dati possono essere trattati (es. candidati, dipendenti, clienti, fornitori).
- Categorie di Dati Personali: distinzione tra dati comuni (es. identificazione, bancari) e categorie particolari di dati (ex “sensibili” come dati genetici, biometrici, sanitari, politici, religiosi, giudiziari).
- Categorie di Destinatari: esempi di soggetti a cui i dati possono essere comunicati (es. enti previdenziali, fornitori, consulenti, banche).
- Trasferimenti di Dati verso Paesi Extra UE: le condizioni per il trasferimento lecito dei dati al di fuori dello Spazio Economico Europeo, includendo la decisione di adeguatezza della Commissione Europea, garanzie adeguate (Clausole Contrattuali Standard, Norme Vincolanti d’Impresa) e deroghe.
- Schrems II e i servizi americani: un accenno alla sentenza che ha invalidato il Privacy Shield e l’importanza del “Transfer Impact Assessment” per valutare la legittimità dei trasferimenti di dati, in particolare verso gli USA, e l’adozione di misure supplementari (qui mancano indicazioni sul “nuovo” Data Privacy Framework).
- Termini di Conservazione dei Dati: il principio della “limitazione della conservazione”, con l’obbligo di conservare i dati solo per il tempo necessario al raggiungimento delle finalità, salvo specifiche eccezioni o obblighi legali.
- Misure di Sicurezza: la necessità di documentare misure di sicurezza organizzative, fisiche e tecnologiche, con un elenco dettagliato di azioni da intraprendere (es. inventario risorse, controllo accessi, protezione email, formazione del personale).
Il documento conclude sottolineando che la consapevolezza e la protezione degli asset aziendali non solo evitano sanzioni, ma portano all’eccellenza.
Liberamente scaricabile 01_Gdpr_Il_Registro.
Fonte dell’immagine: https://www.researchgate.net/publication/345757246/figure/fig1/AS:956918940053504@1605158662404/The-GDPR-legislation-in-a-nutshell.jpg
