
Recentemente ho avuto modo di presentare il Cyber Resilience Act, il Regolamento UE 2024/2847.
Si tratta di un Regolamento destinato a modificare profondamente le prassi, politiche e procedure di tutti coloro che progettano, sviluppano, costruiscono e mantengono dispositivi e prodotti hardware e software.
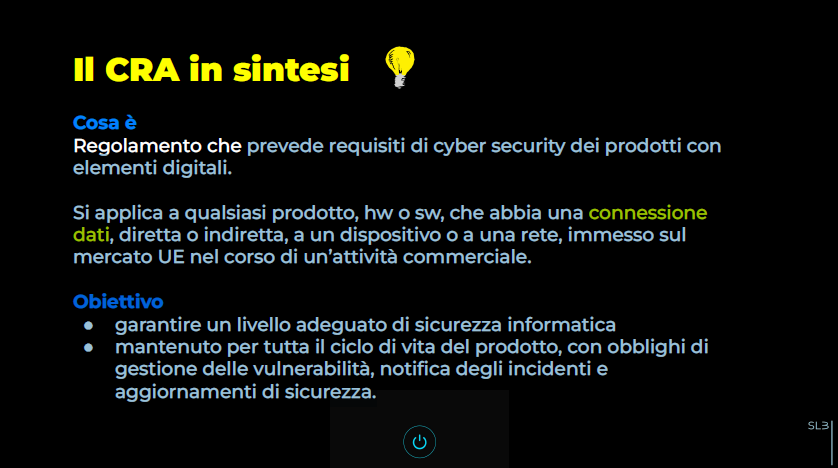
In sintesi, prevede requisiti di cyber security dei prodotti con elementi digitali.
Si applica a qualsiasi prodotto, hardware o software, che abbia una connessione dati, diretta o indiretta, a un dispositivo o a una rete, immesso sul mercato UE nel corso di un’attività commerciale.
L’obiettivo è duplice:
- garantire un livello adeguato di sicurezza informatica,
- e mantenerlo per tutta il ciclo di vita del prodotto, con obblighi di gestione delle vulnerabilità, notifica degli incidenti e aggiornamenti di sicurezza.
Al Regolamento ha già fatto seguito un Regolamento di esecuzione e, recentemente, un draft della Commissione UE, ancora soggetto a possibili modifiche ma molto interessante. Vista la complessità di quest’ultimo, nelle slide vi sono sono alcuni cenni. Lo approfondiremo non appena possibile.
Per chi fosse interessato, qui le slide (Cyber Resilience Act_01) che o utilizzato.
Qui di seguito, invece, un riassunto preparato qualche tempo fa.
1. Obiettivi
Il regolamento mira a creare un mercato unico digitale più sicuro, trasparente e resiliente, basandosi su quattro pilastri fondamentali.
Sicurezza sin dalla Progettazione (Security by Design)
Garantire che i produttori migliorino la sicurezza dei prodotti con elementi digitali fin dalla fase di progettazione e sviluppo e durante l’intero ciclo di vita.
Questo approccio dovrebbe assicurare che la sicurezza sia integrata nel prodotto dall”inizio, non aggiunta successivamente come misura correttiva.
Coerenza e armonizzazione
Facilitare la conformità per i produttori di hardware e software, eliminando la frammentazione normativa tra gli Stati membri.
Un unico set di regole dovrebbe ridurre la complessità e i costi di adattamento ai diversi regimi nazionali, specialmente per le PMI che operano a livello transfrontaliero.
Trasparenza per gli utenti
Migliorare la visibilità sulle proprietà di sicurezza dei prodotti, permettendo scelte informate.
Gli utenti, sia consumatori sia le aziende, devono poter valutare il livello di sicurezza dei prodotti prima dell’acquisto e durante l”utilizzo.
Utilizzo sicuro
Abilitare aziende e consumatori a utilizzare i prodotti con elementi digitali in modo sicuro, fornendo le informazioni necessarie per configurazioni sicure, aggiornamenti tempestivi e gestione appropriata delle vulnerabilità.
2. Ambito di Applicazione
Definizione di prodotto con elementi digitali
Il CRA si applicherà a qualsiasi prodotto software o hardware e le relative soluzioni di elaborazione dati da remoto, la cui finalità prevista o il cui utilizzo ragionevolmente prevedibile include una connessione dati logica o fisica diretta o indiretta a un dispositivo o a una rete (Art. 3, Def. 1).
Questa definizione ampia copre essenzialmente tutti i prodotti connessi, dai dispositivi hardware tradizionali al software stand-alone, includendo anche componenti software integrati in sistemi di intelligenza artificiale.
Categorie di prodotti coperti
Hardware / Prodotti ITC
- PC portatili
- Smartphone
- Microprocessori
- Router
- Dispositivi smart home.
Software Stand-Alone
- Sistemi operativi
- Browser
- Password manager
- Firewall
- Sistemi SIEM
- Applicazioni desktop
- Videogiochi.
Software Mobile
App per smartphone e tablet.
Sistemi di Intelligenza Artificiale
Componenti software che rientrano nella definizione di sistemi AI secondo la normativa europea.
Esclusioni
Il regolamento prevede esclusioni specifiche per settori già regolamentati e per il software open source non commercializzato.
Servizi e software specifici
- Servizi ICT, in particolare SaaS, PaaS e IaaS (coperti da altre normative come NIS2)
- Software Free and Open-Source (FOSS) non fornito nel corso di un”attività commerciale
- Software “non finito” (es. versioni alpha/beta, con esclusione parziale).
Prodotti ICT in settori già regolamentati
- Dispositivi medici e medico-diagnostici in vitro (Reg. UE 2017/745 & 746)
- Autoveicoli (Reg. UE 2019/2144)
- Aviazione civile (Reg. UE 2018/1139)
- Prodotti per scopi militari e di sicurezza nazionale
- Parti di ricambio per prodotti immessi sul mercato prima dell’applicazione del CRA.
Classificazione dei prodotti basata sul rischio
Il CRA adotta un approccio basato sul rischio, classificando i prodotti in categorie con obblighi di conformità crescenti (standard, importanti, critici).
La classificazione dipende dalla funzionalità del prodotto e dal potenziale impatto negativo in caso di incidente di sicurezza.
Prodotti con elementi digitali (standard)
E’ la categoria di default per la maggior parte dei prodotti. Necessita una auto valutazione di conformità perché i prodotti digitali non svolgono funzioni critiche per la sicurezza.
Prodotti con elementi digitali importanti (Allegato III)
Prodotti con funzionalità di sicurezza o che svolgono funzioni critiche. Suddivisi in Classe I e Classe II.
Necessita una autovalutazione se si usano standard armonizzati per Classe I o valutazione da parte di terzi.
Esempi – Classe I
- Browser
- Password Manager
- VPN
- Sistemi SIEM
- Sistemi Operativi
- Router, Modem, Switch
- Assistenti virtuali per case intelligenti
Esempi – Classe II
- Hypervisor e sistemi di runtime container
- Firewall, Sistemi di rilevamento/prevenzione intrusioni (IDS/IPS)
- Microprocessori/Microcontrollori a prova di manomissione (tamper-proof)
Prodotti con elementi digitali critici (Allegato IV)
Prodotti con una funzionalità di sicurezza e un rischio sistemico elevato, da cui dipendono entità essenziali.
Vi è obbligo di certificazione ai sensi del Cybersecurity Act o valutazione da parte di terzi.
Esempi
- Dispositivi hardware con cassette di sicurezza (HSM)
- Smart card ed elementi sicuri
- Gateway per contatori intelligenti (Smart meter gateways).
Requisiti essenziali di cybersicurezza
I produttori devono integrare la sicurezza nell’intero ciclo di vita del prodotto, a partire dalla progettazione.
I requisiti sono suddivisi in due parti complementari.
Requisiti essenziali – Security by Design
I produttori devono garantire che i prodotti incorporino misure di sicurezza fin dalla fase di progettazione e durante tutto il ciclo di vita: progettazione, sviluppo, test e distribuzione.
Senza vulnerabilità note
Immettere sul mercato prodotti privi di vulnerabilità sfruttabili note.
Configurazione sicura di default
Fornire una configurazione “secure-by-default”, con possibilità di ripristino.
Protezione dall’accesso non autorizzato
Implementare meccanismi di controllo come autenticazione e gestione degli accessi.
Protezione della confidenzialità
Criptare i dati sensibili a riposo e in transito.
Protezione dellintegrità
Impedire manipolazioni non autorizzate di dati, comandi e configurazioni.
Minimizzazione delle superfici di attacco
Limitare le interfacce esterne e i punti di potenziale ingresso.
Resilienza e mitigazione
Garantire la disponibilità delle funzioni essenziali e mitigare l’impatto di incidenti (es. attacchi DoS).
Requisiti essenziali – Gestione delle Vulnerabilità
La responsabilità si estende oltre l”immissione sul mercato con obblighi continui di gestione delle vulnerabilità durante tutto il periodo di assistenza.
Identificazione e documentazione
Mantenere un inventario dei componenti, inclusa una Distinta Base del Software (SBOM – Software Bill of Materials).
Gestione e correzione tempestiva
Affrontare e risolvere le vulnerabilità fornendo aggiornamenti di sicurezza in modo tempestivo.
Politica di divulgazione coordinata
Mettere in atto e applicare una policy per la gestione responsabile delle vulnerabilità segnalate.
Distribuzione sicura degli aggiornamenti
Garantire meccanismi sicuri per la distribuzione delle patch, ove possibile automatici.
Trasparenza
Divulgare pubblicamente informazioni sulle vulnerabilità risolte.
Periodo di Assistenza (Support Period)
Definire e comunicare chiaramente per quanto tempo il prodotto riceverà aggiornamenti di sicurezza (minimo 5 anni, salvo eccezioni motivate).
Percorso per la marcatura CE
Il percorso per la marcatura CE dipende dalla classificazione di rischio del prodotto. Il regolamento prevede due percorsi principali di conformità.
Prodotti Standard
Per i prodotti che non rientrano nelle categorie “Importante” (Classe I/II) o “Critico”:
- Autovalutazione di conformità (Modulo A)
- Redazione documentazione tecnica
- Dichiarazione di Conformità UE
- Apposizione della Marcatura CE
Questo percorso consente ai produttori di valutare autonomamente la conformità del proprio prodotto ai requisiti essenziali, senza necessità di coinvolgimento di organismi terzi.
Prodotti importanti e critici
Per i prodotti di Classe II o Critici (e per i prodotti di Classe I se non si applicano standard armonizzati o specifiche comuni):
- Valutazione da parte di un Organismo Notificato (Modulo B+C o H)
- Esame del tipo (Type Examination)
- Certificazione della conformità
- Marcatura CE
I produttori di software FOSS “importanti” possono seguire l’autovalutazione (Modulo A) se la documentazione tecnica è resa pubblica.
Obblighi di segnalazione
Vengono introdotti obblighi di segnalazione stringenti per vulnerabilità sfruttate e incidenti gravi.
I fabbricanti devono notificare simultaneamente lo CSIRT nazionale di coordinamento e l”ENISA tramite una piattaforma unica di segnalazione.
Vulnerabilità attivamente sfruttata
- Entro 24h: pre allarme (early warning) alla scoperta della vulnerabilità
- Entro 72h: notifica con dettagli generali della vulnerabilità
- Entro 14gg dalla patch: relazione finale con informazioni complete sulla vulnerabilità e sulla correzione implementata
Incidente grave con impatto sulla sicurezza
- Entro 24h: preallarme (early warning)
- Entro 72h: notifica dell’incidente con dettagli preliminari
- Entro 1 mese: relazione finale con analisi completa dell’incidente e misure adottate
Obbligo aggiuntivo
I produttori devono informare anche i propri utenti dell’incidente e delle eventuali misure correttive da adottare, garantendo una comunicazione tempestiva e trasparente.
Timeline di Applicazione
La piena applicabilità del Cyber Resilience Act è fissata per la fine del 2027, con scadenze intermedie chiave che le aziende devono rispettare.
10 Dicembre 2024: entrata in vigore del Regolamento
Inizia il periodo di transizione. Le aziende devono avviare lanalisi e ladeguamento per prepararsi alla conformità.
11 Giugno 2026: applicabilità per gli Organismi Notificati
Gli Stati Membri devono aver notificato gli organismi abilitati a eseguire valutazioni di conformità di terze parti. Da questa data, i produttori di prodotti Importanti e Critici possono iniziare le procedure di certificazione.
11 Settembre 2026: entra in vigore l’obbligo di segnalazione
Da questa data, i produttori devono rispettare le scadenze di 24h/72h per la notifica di vulnerabilità e incidenti, come descritto nella sezione 8.
11 Dicembre 2027: piena applicabilità del Regolamento
Tutti i prodotti immessi sul mercato devono essere conformi a tutti i requisiti del CRA. Questa è la scadenza definitiva per la conformità completa.
Regolamento di Esecuzione (UE) 2025/2392 della Commissione del 28 novembre 2025
Se il CRA stabilisce gli obiettivi generali di cybersicurezza per i prodotti con elementi digitali, questo regolamento fornisce le descrizioni per determinare quali prodotti rientrano nelle categorie ad alto rischio.
La funzionalità principale
La classificazione di un prodotto come importante o critico dipende dalla sua funzionalità principale, ossia lo scopo primario per cui un prodotto è stato progettato e per cui gli utenti lo acquistano.
Ad esempio, la funzione principale di un sistema operativo per computer, anche se integra funzioni ulteriori come un orologio o una applicazione per controllare il meteo, è quella di fornire un’interfaccia dell’hardware, non tenere il tempo o fare previsioni.
Come rilevato altrove, uno smartphone con sistema operativo che ha un password manager integrato ha come funzione principale quella della comunicazione mobile, non essere un OS o un gestore di credenziali.
Gerarchia del rischio
Il Regolamento classifica i prodotti con elementi digitali in base al loro livello di criticità e al potenziale impatto sulla sicurezza.
Più è alto il rischio, più le procedure di valutazione della conformità sono rigorose.
Tutti i prodotti con elementi digitali sono soggetti ai requisiti essenziali di cybersicurezza (Allegato I del CRA): sono la categoria standard che include la maggior parte dei prodotti digitali con rischio considerato normale.
I prodotti Importanti sono soggetti a procedure di valutazione della conformità più rigorose.
I prodotti Critici richiederanno la certificazione europea di cybersicurezza o una valutazione obbligatoria da parte di terzi.
Il Regolamento contiene le specifiche e gli esempi dei prodotti in questione:
- Importanti: sicurezza e gestione degli accessi, infrastruttura di rete e sistemi core, hardware e interfacce di rete, componenti hw fondamentali, consumer, IoT, indossabili, virtualizzazione, sicurezza di rete
- Critici: applicazioni sensibili (cassette di sicurezza, terminali, gateway, carte intelligenti, ecc.).