

Alla scoperta delle norme dedicate all’intelligenza artificiale
Come usare il template EDPB per la DPIA per l’intelligenza artificiale
Il 10 marzo 2026 l’EDPB ha adottato, per pubblica consultazione, un template standardizzato per la redazione della DPIA ex articolo 35 GDPR.
Il documento non impone l’adozione di una specifica metodologia di analisi del rischio: ogni azienda resta libera di usare il metodo che preferisce (Enisa, ISO, ecc.).
Il template serve per documentare i risultati in un formato uniforme, di modo che possa essere ritenuto accettabile da tutte le autorità di controllo europee.
La struttura si articola in sei sezioni che seguono una progressione logica:
- descrizione sistematica del trattamento e dei suoi asset rilevanti,
- analisi della liceità e delle misure di conformità,
- valutazione di necessità e proporzionalità,
- risk assessment e management,
- coinvolgimento del DPO e degli interessati,
- decisione finale del titolare.
Un elemento distintivo rispetto alla prassi corrente è la separazione esplicita tra rischi strutturali, quelli che derivano dalle scelte di design anche quando tutto funziona correttamente e rischi derivanti da eventi anomali quali malfunzionamenti, errori operativi o attacchi esterni.
Per ciascuna misura di conformità il template richiede di indicare lo stato effettivo di implementazione, distinguendo tra misure pianificate, parzialmente attuate e operative, il che impedisce di computare come mitiganti misure ancora solo su carta.
La decisione finale prevede quattro esiti possibili:
- abbandono del trattamento,
- consultazione preventiva dell’autorità,
- avvio come pianificato o
- avvio condizionato alla realizzazione di misure specifiche.
Per quanto il modello sia ancora in consultazione pubblica, si tratta di uno strumento certamente utile, che potrà servire a uniformare le attività di adeguamento delle aziende.
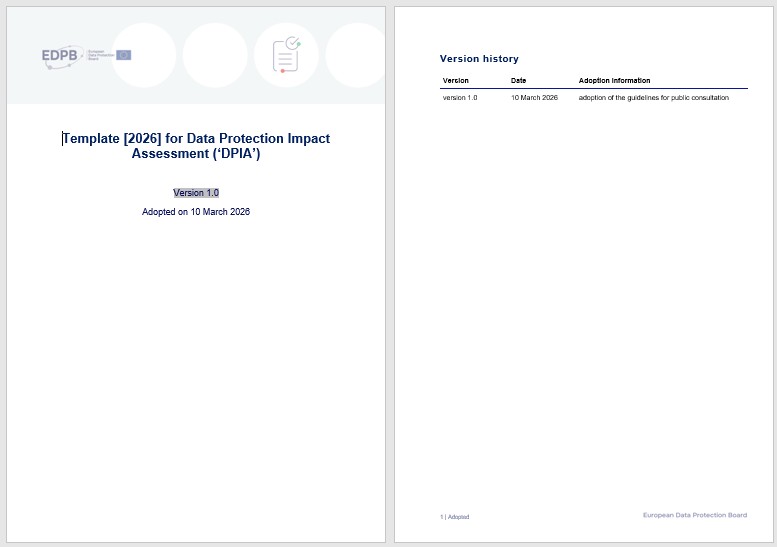
Utilizzare il template per un sistema di AI: l’esempio di un chatbot per le richieste dei clienti
Più volte abbiamo sottolineato come l’utilizzo dei sistemi e dei modelli di AI coinvolga, il più delle volte, il trattamento dei dati personali e come le regole del GDPR si applichino indipendentemente e “prima” di quelle dell’AI Act.
Ciò vale, quindi, anche per i trattamenti con sistemi di intelligenza artificiale che, coinvolgendo o comportando il trattamento di dati personali, necessitano della preventiva esecuzione di valutazioni di impatto ai sensi dell’art. 35 del GDPR.
L’utilizzo di modelli linguistici di grandi dimensioni, infatti, integra quasi sempre le condizioni che rendono obbligatoria o quanto meno raccomandata la DPIA: trattamento sistematico su larga scala, profilazione implicita, utilizzo di tecnologie innovative ai sensi dell’articolo 35, paragrafo 1, GDPR.
Il template EDPB si presta con precisione a essere utilizzato in questo contesto, perché la sua struttura spinge il titolare ad affrontare proprio le criticità che i sistemi AI introducono nel ciclo di vita del dato.
Prendendo come esempio un’azienda che integra un chatbot basato su un modello linguistico di terze parti sul proprio sito per gestire le richieste della clientela, il template è utile ed efficace nel momento in cui lo si utilizza in modo concreto e non generico.
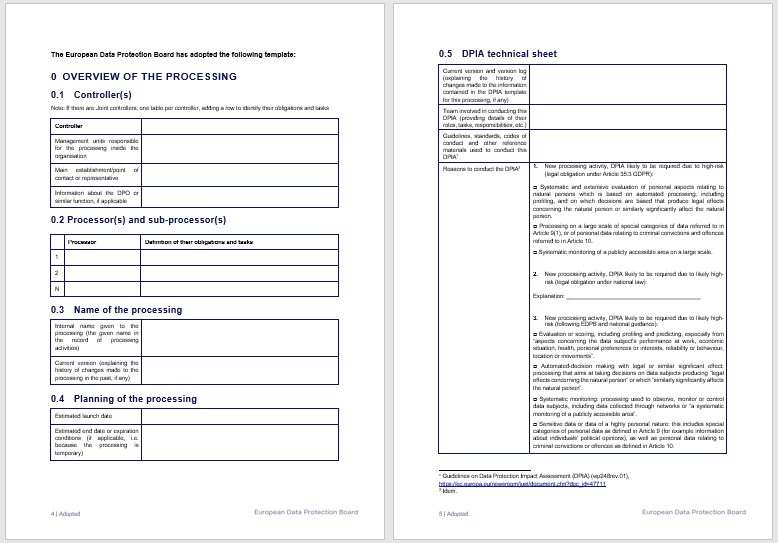
Nella sezione 0 occorre identificare con precisione il titolare, il fornitore del modello come responsabile ex articolo 28 e gli eventuali sub-responsabili (provider cloud, servizi di logging, piattaforme di analytics), definendo per ciascuno obbligazioni e perimetro operativo.
Se il modello elabora dati personali degli utenti per fornire risposte, il fornitore il più delle volte agisce come responsabile del trattamento e il contratto deve riflettere i requisiti dell’articolo 28.
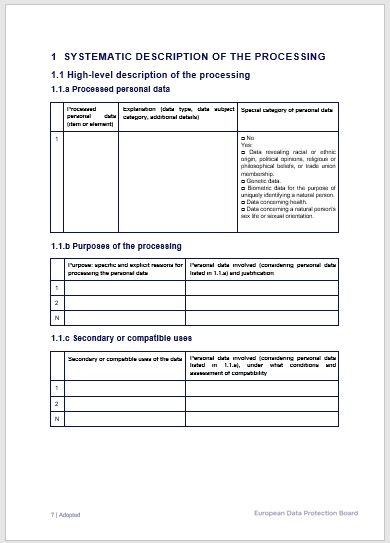
Nella sezione 1 la descrizione sistematica deve affrontare la questione della natura dei dati trattati dal chatbot, che può includere non solo ciò che l’utente dichiara esplicitamente ma anche informazioni inferibili dalla conversazione: stato di salute, situazione economica, preferenze, intenzioni d’acquisto. Se il sistema è configurato per memorizzare le conversazioni o per alimentare un profilo utente, la portata del trattamento si estende significativamente. L’inventario degli asset deve includere il modello linguistico stesso, le API di connessione, i log delle sessioni, i database di contesto e i sistemi di autenticazione, tutti elementi il cui compromesso avrebbe impatto diretto sui diritti degli interessati.
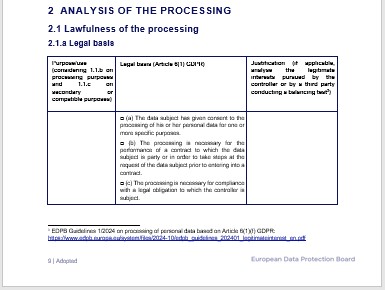
La sezione 2 è dove emergono le questioni più delicate.
La base giuridica per un chatbot di assistenza clienti è tipicamente il contratto o il legittimo interesse. Entrambe le opzioni richiedono però un’analisi concreta: il legittimo interesse impone il bilanciamento test secondo le Guidelines EDPB 1/2024 e la base contrattuale copre solo ciò che è strettamente necessario all’esecuzione del servizio. Trattamenti ulteriori, come la personalizzazione delle risposte basata sulla storia delle interazioni o l’addestramento del modello su conversazioni reali, richiedono una base giuridica autonoma e vanno documentati separatamente.
Se il fornitore utilizza le conversazioni per il fine-tuning del modello, si configura un trattamento per finalità incompatibile con quella originaria, che richiede una base giuridica autonoma e va documentato nella sezione 1.1.3 sugli usi compatibili.
Le misure di privacy by design rilevanti includono la minimizzazione dei dati trasmessi al modello, l’anonimizzazione o pseudonimizzazione dei log, i meccanismi di opt-out e la configurazione del sistema affinché non solleciti né memorizzi dati di categorie particolari.
La sezione 3 sulla necessità e proporzionalità impone di confrontare il chatbot AI con alternative meno invasive: un sistema basato su regole, una FAQ strutturata, un operatore umano.
Il titolare deve dimostrare non solo che il chatbot raggiunge la finalità dichiarata, ma che lo fa in modo meno intrusivo rispetto alle alternative praticabili, tenendo conto che i modelli linguistici di grandi dimensioni hanno per natura una tendenza all’elaborazione di contesto ben oltre il minimo necessario.
Nella sezione 4 i rischi da eventi anomali per un chatbot includono scenari specifici: prompt injection da parte di utenti malintenzionati che inducono il modello a rivelare dati di altri utenti o a comportarsi in modo non previsto, data leakage attraverso le risposte del modello che incorpora informazioni memorizzate da sessioni precedenti, accesso non autorizzato ai log delle conversazioni, e indisponibilità del servizio con impatto sulla continuità operativa.
Ciascuno di questi scenari richiede una stima di probabilità e gravità e misure di mitigazione specifiche, tra cui il red-teaming del sistema prima del deployment, la limitazione della finestra di contesto, i filtri di output e i meccanismi di incident response dedicati.
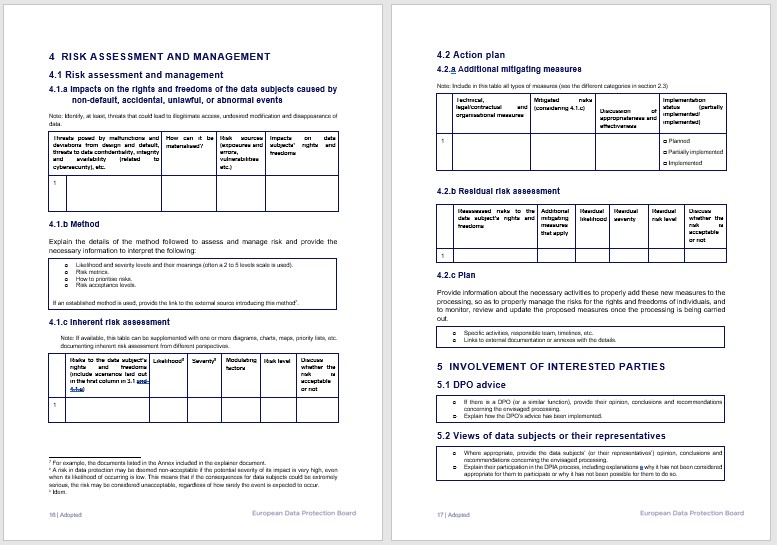
Il template EDPB è un ottimo strumento per documentare una DPIA su sistemi AI.
Il Garante italiano non ha ancora pubblicato un proprio orientamento specifico in materia, ma lo strumento è molto utile per chi voglia strutturare le proprie valutazioni prima del deployment. Vale la pena adottarlo, anche in questa fase di consultazione: la versione definitiva difficilmente ne modificherà l’impianto logico.
👾 👾 👾
Alla prossima settimana!