

Alla scoperta delle norme dedicate all’intelligenza artificiale
Un quiz, un selfie e tante regole da rispettare
Come portare l’intelligenza artificiale a un evento in presenza rispettando GDPR, AI Act e tutto il resto senza rinunciare al divertimento.
L’idea: un’esperienza interattiva allo stand
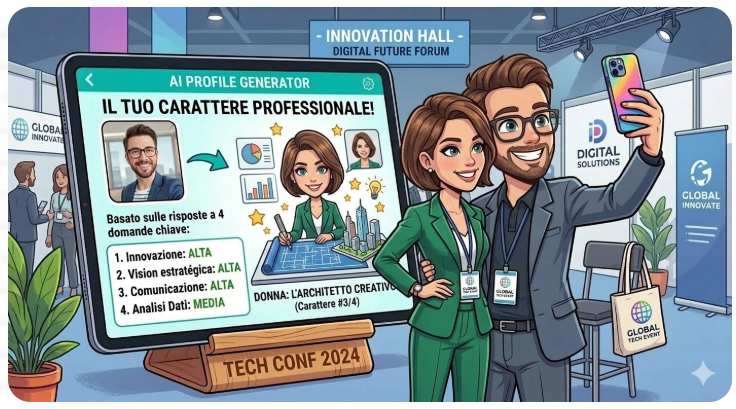
Immaginate uno stand a un convegno di settore. Un tablet sul bancone, un’animazione accattivante, un invito: “Scopri che tipo sei”.
Il partecipante risponde ad alcune domande a scelta multipla sul proprio stile di lavoro, scatta un selfie con il dispositivo e, in pochi secondi, il sistema gli restituisce un profilo ironico e una caricatura stilizzata della propria immagine.
Chi lo desidera riceve il tutto direttamente sul cellulare via messaggio o via email.
L’idea è semplice e coinvolgente. La tecnologia che la sostiene, invece, è tutt’altro che banale.
Dietro quel tablet si nasconde un processo a catena che collega diversi strumenti di intelligenza artificiale: le risposte al quiz alimentano un modello linguistico di grandi dimensioni che produce la classificazione comportamentale e la descrizione testuale; l’immagine fotografica viene trasmessa a un secondo modello generativo che la trasforma nella caricatura stilizzata; l’invio degli output avviene tramite un servizio di messaggistica e uno di posta elettronica gestiti da operatori terzi. Nessuno di questi strumenti ha sede nell’Unione europea, eccetto l’infrastruttura di hosting principale, localizzata in territorio europeo.
Un caso interessante
Non si tratta di un sistema classificato come “ad alto rischio” dall’AI Act, eppure genera profili comportamentali su persone fisiche, tratta immagini fotografiche, trasferisce dati fuori dall’Europa e coinvolge una catena di fornitori statunitensi.
Gli obblighi di compliance esistono, e vanno gestiti con cura.
Prima questione: chi decide come usare i dati?
Quando un’impresa raccoglie i dati di un partecipante a un evento, li elabora per produrre un profilo e poi li mette a disposizione del proprio ufficio commerciale, non sta semplicemente “raccogliendo contatti”: sta eseguendo una profilazione ai sensi dell’art. 4(4) del GDPR.
Il trattamento non si limita alla registrazione di informazioni, ma le combina automaticamente per ricavarne una tipologia comportamentale.
La conseguenza diretta è che la base giuridica non può essere il generico “interesse legittimo”: serve il consenso dell’interessato e deve essere un consenso costruito con attenzione.
Il partecipante deve poter scegliere, in modo libero e separato, se:
- acconsentire all’utilizzo del sistema e alla generazione del profilo;
- ricevere gli output sul proprio cellulare via messaggio istantaneo;
- ricevere comunicazioni commerciali dall’organizzatore;
- ricevere comunicazioni commerciali da altre società del gruppo.
Ogni livello è autonomo: la mancata prestazione di uno non condiziona gli altri, né preclude la partecipazione all’evento.
L’informativa viene presentata prima dell’inserimento di qualsiasi dato, in forma chiara e leggibile sullo schermo del dispositivo.
Seconda questione: il contratto con il fornitore
Il fornitore del sistema è una società statunitense. Il rapporto viene regolato attraverso un accordo che definisce con precisione chi decide come usare i dati (l’impresa organizzatrice, in qualità di titolare del trattamento) e chi li elabora materialmente seguendo quelle istruzioni (il fornitore, in qualità di responsabile del trattamento).
Questo accordo è richiesto dall’art. 28 del GDPR ogni volta che un titolare affida il trattamento di dati a un soggetto esterno.
Poiché il fornitore è stabilito negli Stati Uniti e non aderisce al Data Privacy Framework, il meccanismo che consentirebbe trasferimenti semplificati verso alcune imprese americane, il trasferimento dei dati deve appoggiarsi alle Clausole Contrattuali Tipo adottate dalla Commissione europea, accompagnate da misure supplementari di protezione e da una valutazione specifica sull’impatto del trasferimento (Transfer Impact Assessment), condotta in conformità alle Raccomandazioni EDPB 01/2020 nell’ambito di una più ampia valutazione d’impatto sulla protezione dei dati.
Le clausole modello per la governance dell’IA
Accanto alle Clausole Contrattuali Tipo per i trasferimenti, l’accordo con il fornitore integra le clausole modello pubblicate dalla Public Buyers Community della Commissione europea per la governance dei sistemi di IA (versione semplificata, per sistemi non ad alto rischio).
Queste clausole, originariamente pensate per gli enti pubblici, si adattano bene anche al settore privato ogni volta che il sistema produce profilazioni o elaborazioni con implicazioni sui diritti delle persone.
Le clausole integrate disciplinano in modo analitico, tra l’altro:
- il divieto assoluto per il fornitore di usare i dati degli utenti per addestrare o migliorare i propri modelli di intelligenza artificiale;
- gli obblighi di conservazione e accessibilità dei log tecnici di ogni sessione;
- le misure di sicurezza applicabili all’infrastruttura e alle chiamate verso i servizi API esterni;
- le procedure per rispondere alle richieste degli interessati (accesso, rettifica, cancellazione);
- il diritto dell’impresa di ricevere spiegazioni su come il sistema ha classificato ciascun utente;
- le condizioni per l’eventuale sostituzione dei servizi terzi impiegati nella catena.
Terza questione: l’immagine fotografica
Il selfie è il dato che richiede la maggiore attenzione.
L’immagine fotografica è trasmessa a un servizio di intelligenza artificiale generativa per produrre la caricatura stilizzata. La domanda rilevante sul piano normativo è: questa elaborazione configura un trattamento di dati biometrici ai sensi dell’art. 9 del GDPR?
La risposta dipende dalla natura tecnica del processo. Se il servizio eseguisse un riconoscimento facciale o generasse un modello biometrico dell’individuo, si aprirebbe il regime rafforzato dell’art. 9, con il suo divieto di trattamento salvo eccezioni tassative. Se invece l’elaborazione è puramente stilistica, trasformazione grafica dell’immagine senza identificazione, il trattamento rimane nell’ambito ordinario dell’art. 6.
Nel caso in esame, il fornitore garantisce contrattualmente che il servizio impiegato per la generazione della caricatura non esegue riconoscimento facciale, non genera template biometrici, non conserva l’immagine originale oltre i tempi tecnici di elaborazione e opera in configurazione che esclude l’uso dei contenuti per addestrare modelli.
Su questa base documentata, il trattamento rimane nell’ambito dell’art. 6. Questa verifica, ovviamente, dovrà essere aggiornata a ogni modifica tecnica della catena di elaborazione, ed è inclusa nella valutazione d’impatto del progetto.
Una soglia che vale la pena monitorare
La qualificazione come dato biometrico non dipende da come si chiama il servizio, ma da cosa fa tecnicamente. Se la configurazione del fornitore cambia (per aggiornamento del modello, per modifica dei parametri API o per sostituzione del servizio) la valutazione va ripetuta.
Il contratto prevede l’obbligo di comunicazione preventiva per qualsiasi modifica di questo tipo.
Quarta questione: gli obblighi dell’AI Act
Il sistema non rientra nelle categorie ad alto rischio dell’AI Act. Tuttavia, genera contenuti prodotti da intelligenza artificiale (la caricatura e la descrizione testuale) e assegna ai partecipanti un profilo comportamentale tramite elaborazione automatizzata.
L’art. 50 del Regolamento prevede obblighi di trasparenza specifici per questi casi.
Concretamente, il partecipante deve essere informato in modo esplicito, prima di ricevere gli output, che:
- sta interagendo con un sistema di intelligenza artificiale;
- la classificazione comportamentale è il risultato di un’elaborazione automatizzata delle proprie risposte;
- la caricatura è un’immagine generata dall’IA a partire dal selfie fornito;
- la descrizione testuale ha carattere ludico e non costituisce una valutazione psicologica, diagnostica o professionale.
Queste informazioni confluiscono nell’informativa privacy, che adempie contestualmente agli obblighi dell’art. 13 del GDPR e dell’art. 50 dell’AI Act e vengono ribadite al momento della presentazione degli output allo stand.
Il risultato: innovazione e governance insieme
Il progetto è inserito nel registro dei trattamenti ex art. 30 del GDPR. La valutazione d’impatto è stata condotta e documentata; “contiene” anche il T.I.A. per i trasferimenti transfrontalieri. I contratti con il fornitore disciplinano in modo analitico ogni aspetto della catena. L’informativa è chiara e presentata nel momento giusto. I consensi sono strutturati, separati e autonomi.
Non è un percorso privo di complessità e alcune aree interpretative restano aperte.
La più rilevante riguarda la qualificazione del profilo comportamentale rispetto all’art. 22 del GDPR: se quel profilo venisse utilizzato per differenziare in modo significativo l’offerta commerciale ai singoli partecipanti classificati, potrebbe configurarsi una decisione automatizzata con effetti giuridicamente rilevanti, con tutte le garanzie che ne conseguono. Questa è un’area che merita monitoraggio attivo man mano che il progetto evolve.
Ma il caso dimostra che, con gli strumenti contrattuali e di compliance oggi disponibili, è possibile portare l’intelligenza artificiale generativa anche in contesti leggeri e partecipativi, uno stand, un evento, un momento di engagement, senza rinunciare alla governance. Innovazione e rispetto delle regole non si escludono: si progettano insieme, dall’inizio.
👾 👾 👾
Alla prossima settimana!