
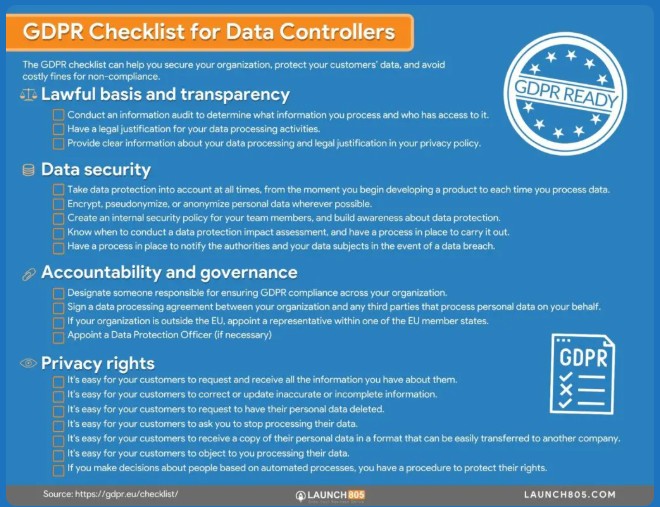
Continuiamo a pubblicare qualche “Pillola” di Gdpr
Questa volta esaminiamo una questione molto pratica, “come gestire i dati”: una questione che qualsiasi azienda, professionista, organizzazione, ente, deve affrontare.
Nell’allegato, sempre liberamente scaricabile, affrontiamo, senza pretesa di completezza, alcuni punti chiave (che, anche questa volta, Gemini ci ha aiutato a indicare).
- Definizione di dato personale: qualsiasi informazione che identifica direttamente o indirettamente una persona fisica (es. nome, contatti, immagini, localizzazione).
- Principi fondamentali della gestione dei dati personali: liceità, correttezza e trasparenza; limitazione delle finalità; minimizzazione dei dati; esattezza; limitazione della conservazione; integrità e riservatezza.
- Responsabilizzazione (Accountability): questo principio permea tutta la normativa. Non solo si è responsabili del rispetto delle regole, ma è anche necessario essere in grado di dimostrare la conformità.
- Come dimostrare l’Accountability:
- Raccogliere solo i dati realmente necessari.
- Essere trasparenti con gli interessati, informandoli chiaramente sull’uso dei loro dati e sui loro diritti prima della raccolta.
- Facilitare l’esercizio dei diritti delle persone (accesso, rettifica, cancellazione, opposizione).
- Decidere i tempi di conservazione corretti dei dati (archivi attivi, archiviazione intermedia, archiviazione finale).
- Identificare i rischi e proteggere i dati: Valutare i rischi per i diritti e le libertà delle persone fisiche (es. discriminazioni, furto d’identità, perdita di riservatezza) e adottare misure tecniche e organizzative adeguate.
- Rendere la conformità un processo costante, controllando e aggiornando regolarmente procedure e misure di sicurezza.
- Informazioni sul trattamento dei dati: quando fornirle (prima della raccolta diretta, entro 30 giorni per la raccolta indiretta) e cosa indicare (identità, finalità, base giuridica, natura obbligatoria/facoltativa della raccolta, destinatari, periodo di conservazione, diritti degli interessati, contatti DPO, possibilità di reclamo al Garante).
- Misure di sicurezza: adottare misure organizzative (policies e procedure), fisiche (schedari, casseforti, sistemi anti-intrusione) e tecnologiche (inventario risorse, configurazione sicura, gestione vulnerabilità, protezione email, recupero dati, monitoraggio rete, formazione personale, gestione service provider).
Qui l’allegato: 02_Gdpr_Gestire i dati personali