
Non è difficile “mettersi in regola”
Vediamo come si fa.
Se sei interessato ad alcune “pillole” di GDPR, il Regolamento Europeo sulla Protezione dei Dati Personali, scarica le slide che trovi qui sotto.
Il documento, intitolato “00_GDPR_ComeCominciare”, è una guida per iniziare.
I punti chiave
(elaborati da Gemini 😎):
- Consenso: spiega che il consenso non è sempre necessario per il trattamento dei dati personali, poiché ci sono sei diverse condizioni che legittimano il trattamento (esecuzione di un contratto, obbligo legale, interessi vitali, interesse pubblico, legittimo interesse, consenso dell’interessato). Se una delle prime cinque condizioni è presente, il consenso non è richiesto.
- Creare il Registro delle attività: sottolinea l’importanza di creare un registro dei trattamenti per avere una panoramica aggiornata e completa. Il registro deve includere: finalità del trattamento, categorie di interessati e dati personali, categorie di destinatari, eventuali trasferimenti verso paesi terzi, termini di conservazione e una descrizione generale delle misure di sicurezza. Il Garante della Privacy offre modelli semplificati di registro.
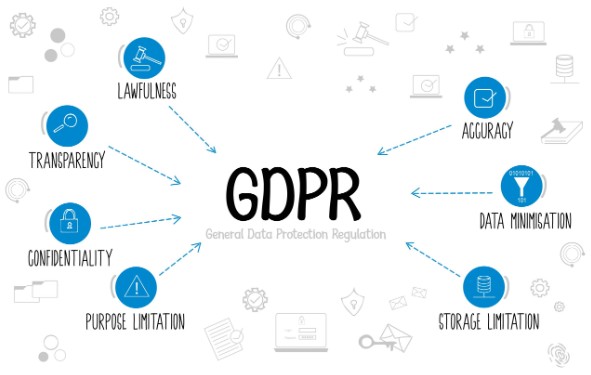
- Gestire i dati personali: è fondamentale minimizzare la raccolta dei dati, eliminare le informazioni superflue, definire chi può accedere e modificare i dati, e stabilire regole per la conservazione e la cancellazione. I dati devono essere trattati in modo lecito, corretto, trasparente, per finalità determinate, adeguati, pertinenti, esatti, conservati per il tempo necessario e con un’adeguata sicurezza.
- I diritti degli interessati e l’informazione: prima di raccogliere i dati, è necessario informare le persone (interessati) su: la finalità, la base giuridica del trattamento, chi ha accesso ai dati, per quanto tempo vengono conservati, le modalità per esercitare i propri diritti e, se applicabile, i trasferimenti di dati fuori dall’UE. Gli interessati hanno vari diritti sui loro dati, inclusi il diritto di accesso, rettifica, cancellazione, opposizione, portabilità e limitazione del trattamento. È importante fornire mezzi efficaci per l’esercizio di questi diritti e predisporre un processo interno per gestire le richieste in tempi brevi (massimo 1 mese).
- Proteggere i dati: è essenziale adottare misure di protezione adeguate, analizzando i rischi (es. accesso non autorizzato, perdita, distruzione) in base al contesto e al tipo di dati. Le misure possono essere organizzative, fisiche o tecnologiche. Alcuni esempi includono mantenere aggiornati antivirus e software, scegliere password complesse, adottare la crittografia, eseguire backup periodici e proteggere l’accesso ai locali.
- Violazioni di sicurezza: in caso di violazione dei dati (distruzione, perdita, alterazione, divulgazione accidentale o illegale, accessi non autorizzati), è obbligatorio segnalarlo al Garante della Privacy entro 72 ore se c’è un rischio per i diritti e le libertà delle persone interessate. Se i rischi sono elevati, è necessario informare direttamente anche gli interessati.
Scarica 00_Gdpr_ComeCominciare.
Fonte immagine di copertina: sovy.com