
Alla scoperta delle norme dedicate all’intelligenza artificiale
AI Act, GDPR e privacy by design
Continuiamo il nostro percorso di esplorazione dell’intersezione tra AI Act e GDPR, focalizzandoci oggi su un principio fondamentale che funge da ponte tra le due normative: la Privacy by Design.
La Privacy by Design nell’era dell’intelligenza artificiale
La Privacy by Design è un concetto che il GDPR ha formalizzato nell’articolo 25: in parole semplici prevede che la protezione dei dati sia integrata fin dalla progettazione di qualsiasi sistema o processo.
Nell’era dell’intelligenza artificiale questo principio assume una rilevanza ancora maggiore e certamente più complessa.
L’AI Act rafforza questo approccio, imponendo alle organizzazioni di integrare misure di protezione dei dati nel nucleo stesso dei sistemi di intelligenza artificiale.
Non si tratta più solo di conformità normativa, ma di un requisito strutturale per lo sviluppo tecnologico.
L’impatto sulle decisioni automatizzate
L’articolo 22 del GDPR già limita le decisioni basate unicamente su trattamenti automatizzati che producano effetti giuridici rilevanti.
L’AI Act completa e rafforza questa tutela richiedendo:
- Trasparenza nei processi decisionali algoritmici
- Supervisione umana significativa, non puramente formale
- Misure di salvaguardia contro bias e discriminazioni.
La mera approvazione formale di una decisione già elaborata da un algoritmo non è più sufficiente. È necessario un reale coinvolgimento umano nella valutazione critica della decisione suggerita dal sistema.
I sistemi di AI che prendono decisioni rilevanti per le persone devono essere progettati sin dall’inizio per consentire questo livello di controllo e comprensione.
Non solo, perché è necessario anche comunicare con trasparenza come le decisioni vengono prese e mantenere (poter dimostrare) un’adeguata documentazione.
Obblighi più stringenti, maggiore controllo
La combinazione di AI Act e GDPR impone infatti precisi vincoli.
Le organizzazioni devono:
- Limitare i dati raccolti e utilizzati all’essenziale (minimizzazione)
- Garantire la comprensibilità dei processi decisionali algoritmici (explicability)
- Mettere in atto meccanismi che consentano alle persone di esercitare effettivamente i propri diritti
- Documentare rigorosamente le valutazioni e le misure adottate.
Nella recente Opinion 28/2024 dell’EDPB (piuttosto “discussa” soprattutto per il rigido approccio in merito all’anonimizzazione dei dati e all’utilizzo del legittimo interesse nel contesto dei sistemi di AI), viene ribadito che gli sviluppatori devono implementare misure tecniche specifiche per facilitare l’esercizio dei diritti degli interessati, incluso il diritto alla cancellazione. Il parere sottolinea che i titolari del trattamento dovrebbero adottare misure per facilitare l’esercizio dei diritti anche quando questo implica un riadattamento del modello, come parte delle azioni di mitigazione necessarie quando si utilizza l’interesse legittimo come base giuridica per il trattamento.
Rischi e conseguenze della non conformità
Man mano che l’adozione dell’AI cresce, aumentano anche i rischi connessi a sistemi non conformi, che abbiamo più volte evidenziato: discriminazioni algoritmiche in ambiti sensibili come l’accesso al credito, all’istruzione o al lavoro; violazioni della sicurezza dovute a vulnerabilità nei sistemi; profilazioni che vanno oltre quanto consentito; mancanza di controllo sulle decisioni automatizzate. La mancata integrazione dei principi by design nei sistemi di AI può in ogni caso comportare sanzioni, danni reputazionali, contestazioni di diverso genere.
Questioni da ricordare
L’intelligenza artificiale presenta caratteristiche intrinseche che possono entrare in conflitto con i diritti fondamentali alla privacy:
- Opacità vs Trasparenza: i sistemi avanzati, lo abbiamo detto più volte, funzionano spesso come “black box”, mentre i principi di protezione dei dati richiedono trasparenza e comprensibilità
- Bias vs Equità: gli algoritmi possono perpetuare o amplificare pregiudizi esistenti, compromettendo il principio di equità nel trattamento dei dati
- Autonomia decisionale vs Controllo umano: l’autonomia crescente dei sistemi può minare il diritto delle persone a non essere soggette a decisioni puramente automatizzate.
La normativa emerge proprio per colmare questi gap, imponendo accountability e bilanciando innovazione con un’implementazione etica dell’intelligenza artificiale.
Un semplice caso di studio: sistemi di recruitment basati su AI
Consideriamo un sistema di AI utilizzato per lo screening iniziale dei candidati in un processo di selezione:
- Senza Privacy by Design: il sistema potrebbe raccogliere quantità eccessive di dati personali, utilizzare criteri poco trasparenti e generare risultati potenzialmente discriminatori
- Con Privacy by Design: il sistema raccoglie solo i dati strettamente necessari, offre spiegazioni comprensibili per le decisioni prese, consente ai candidati di contestare i risultati e prevede sempre una revisione umana significativa.
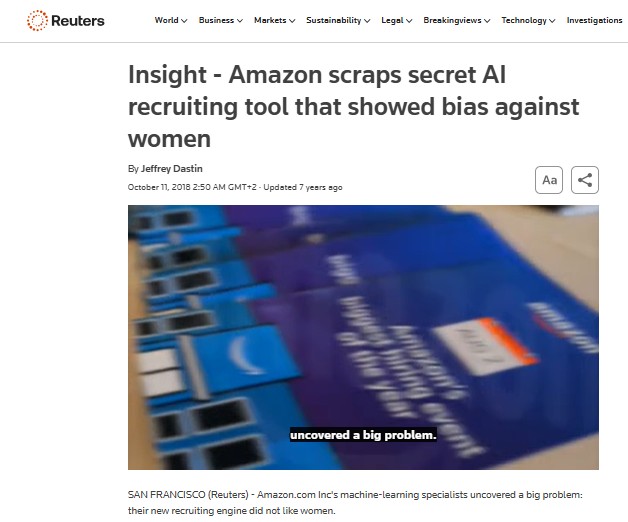
Amazon ha abbandonato l’utilizzo del suo strumento di recruitment basato su AI quando si è scoperto che discriminava le donne: un approccio di privacy by design avrebbe potuto identificare e mitigare questo rischio prima dell’implementazione.
Verso un futuro di AI responsabile
La vera sfida non è scegliere tra innovazione e protezione, ma trovare il giusto equilibrio che permetta di sfruttare il potenziale dell’AI rispettando i diritti fondamentali delle persone.
Le organizzazioni che sapranno integrare la privacy by design nei loro sistemi di AI non solo eviteranno sanzioni e contestazioni, ma costruiranno anche soluzioni più etiche, trasparenti e socialmente accettabili, trasformando un obbligo normativo in un vero vantaggio competitivo.
👾 👾 👾
Ci vediamo la prossima settimana.
Se sei interessato, iscriviti. 👾