
Alla scoperta delle norme dedicate all’intelligenza artificiale
AI Act e GDPR, interazione tra dati personali e profilazione
Un ecosistema integrato
L’AI Act e il GDPR non sono normative isolate, ma rappresentano le fondamenta di un ecosistema che mira a bilanciare innovazione tecnologica e protezione dei diritti fondamentali.
Ne abbiamo parlato nell’ultima uscita della newsletter: entrambe le norme condividono un approccio basato sul rischio, dove maggiori sono i potenziali danni per i diritti e le libertà delle persone, più stringenti diventano gli obblighi per gli operatori economici.
La definizione di dato personale e la continuità concettuale
La scelta del legislatore europeo di mantenere la definizione di “dato personale” coerente tra AI Act e GDPR non è casuale, ma rappresenta una strategia deliberata per garantire un quadro normativo uniforme. Questo allineamento permette alle organizzazioni di applicare principi già consolidati a nuovi contesti tecnologici, creando continuità giuridica in un panorama in rapida evoluzione.
Secondo il GDPR, sono dati personali tutte “le informazioni che identificano o rendono identificabile, direttamente o indirettamente, una persona fisica”, una definizione ripresa integralmente dall’AI Act che include non solo identificatori diretti (un nome, un’immagine), ma anche quelli indiretti (una targa, un codice fiscale, un indirizzo IP), fino ai dati biometrici e alle categorie particolari di dati personali, quelli che un tempo chiamavamo, più semplicemente, “dati sensibili”.
La sfida della re-identificazione nell’era dell’AI
L’intelligenza artificiale sta ridefinendo anche il concetto di “identificabilità” delle persone, perché i modelli avanzati possono combinare dataset apparentemente anonimi per identificare gli individui, inferire dati sensibili da informazioni apparentemente neutrali, trasformare dati non personali in personali attraverso processi di analisi e correlazione.
Pensate a questo scenario, non più fantascientifico: un giornalista olandese ha utilizzato occhiali potenziati dall’AI per identificare istantaneamente sconosciuti per strada. Volti scansionati, nomi rivelati, profili LinkedIn accessibili, tutto in tempo reale. Non tramite database della polizia o infrastrutture governative, ma con un semplice paio di occhiali “pronti all’uso”.
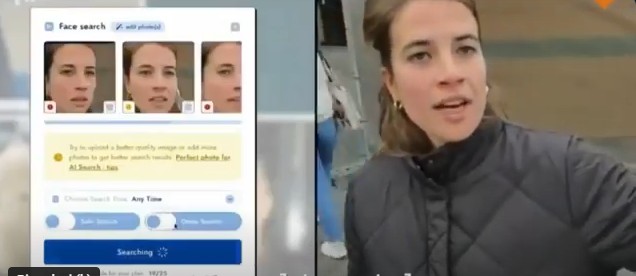
Link: https://www.youtube.com/watch?v=LT_68fAliBA
Come qualcuno ricorderà, il video non è molto diverso da un altro in cui, diversi anni fa, si mostrava l’estrema facilità di reperire informazioni personali di un soggetto solo attraverso ricerche online e sui social media (il “guru” in tunica bianca 😁).
La sempre maggiore facilità con cui strumenti di riconoscimento sono disponibili, tuttavia, dovrebbe farci riflettere.
Fermare o proibire l’uso di tecnologie simili è estremamente difficile. Anche con regolamentazioni o divieti, chiunque voglia sfruttare queste possibilità troverà il modo di farlo. Una volta che una tecnologia di questo tipo esiste, è accessibile, il rischio concreto è quello di entrare in un mondo in cui chiunque, ovunque, possa accedere alla nostra identità senza consenso.
Un futuro in cui “esistere in pubblico” potrebbe significare essere costantemente scansionati, etichettati e tracciati.
Anche per questo le tecniche di pseudonimizzazione e anonimizzazione tradizionali possono rivelarsi insufficienti di fronte alle capacità analitiche dei moderni sistemi di AI.
L’articolo 10 dell’AI Act impone pertanto requisiti rigorosi sulla governance dei dati, che vanno oltre la semplice compliance con il GDPR, richiedendo misure tecniche appropriate specificamente progettate per prevenire la re-identificazione.
La valutazione d’impatto: DPIA e FRIA
Il GDPR ha introdotto la Valutazione d’Impatto sulla Protezione dei Dati (DPIA); l’AI Act prevede, in alcune circostanze, la Valutazione d’Impatto sui Diritti Fondamentali (FRIA).
Strumenti solo in parte diversi ma che condividono un approccio metodologico comune: la protezione dei dati personali, degli individui, dei diritti e delle libertà fondamentali.
Entrambe le valutazioni non sono un adempimento una tantum, ma dovrebbero costituire processi dinamici che accompagnano l’intero ciclo di vita del trattamento dei dati, svolto in modi “tradizionali” oppure più “moderni”, con i sistemi di AI.
Per questo entrambe richiedono monitoraggio e revisioni periodiche basate sui feedback e sui risultati operativi, coinvolgimento degli stakeholder, documentazione dettagliata delle analisi e delle decisioni prese.
Le organizzazioni più mature stanno già integrando questi processi valutativi nelle fasi iniziali di progettazione dei sistemi, applicando concretamente i principi di privacy e protezione by design.
La profilazione nell’era dell’intelligenza artificiale
L’AI Act mantiene coerenza con il GDPR anche nella definizione di profilazione, che è qualsiasi forma di trattamento automatizzato di dati personali volto a valutare aspetti personali relativi a una persona: abitudini, gusti, preferenze, orientamenti.
I sistemi di AI, tuttavia, possono amplificare significativamente i rischi associati alla profilazione, perché possono effettuare analisi predittive più accurate (dataset più ampi); hanno capacità di stabilire correlazioni non evidenti tra diversi tipi di dati e, spesso, sono anche più difficili da “capire” nel come siano giunti a determinate decisioni o correlazioni (effetto “black box”).
Una “black box” si riferisce a un modello di IA il cui funzionamento interno è opaco o non facilmente comprensibile per un essere umano: questo accade tipicamente con modelli molto complessi, come le reti neurali profonde (deep learning), che hanno miliardi di parametri e numerosi strati interconnessi: il processo decisionale non segue regole esplicite e facilmente tracciabili e anche gli sviluppatori faticano a comprenderne a fondo il funzionamento.
Pratiche vietate e sistemi ad alto rischio
L’AI Act va oltre il GDPR nell’affrontare specificamente i rischi legati alla profilazione algoritmica, vietando esplicitamente alcune pratiche considerate inaccettabili (Art. 5):
- sistemi che sfruttano o manipolano le vulnerabilità delle persone;
- sistemi che utilizzano tecniche subliminali, manipolative o ingannevoli per far fare qualcosa che le persone, se non fossero, appunto, manipolate, non farebbero;
- sistemi e modelli che utilizzano sistemi di categorizzazione, catalogazione, assegnazione di un punteggio (scoring sociale, come in Cina) per trattarle diversamente rispetto ad altre;
- sistemi predittivi del rischio dei comportamenti umani basati su caratteristiche fisiche o somatiche;
- sistemi che creano o ampliano basi di dati mediante scraping non mirato del web o con sistemi video di cattura delle immagini;
- sistemi che inferiscono le emozioni nei luoghi di lavoro o nelle istituzioni scolastiche, se non per ragioni di sicurezza delle persone;
- sistemi di categorizzazione biometrica per dedurre o inferire in base alla razza, le opinioni politiche, le convinzioni religiose o le abitudini e i gusti sessuali;
- sistemi di identificazione biometrica da remoto in spazi pubblici.
- Manipolazione e inganno mediante tecniche subliminali o manipolative
- Sfruttamento delle vulnerabilità specifiche di categorie di persone (età, disabilità, condizioni socioeconomiche)
- Sistemi di social scoring da parte delle autorità pubbliche
- Sistemi predittivi di criminalità basati esclusivamente su profili personali
Inoltre, classifica come “ad alto rischio” numerosi sistemi di profilazione che hanno impatti significativi sulla vita delle persone, imponendo obblighi rigorosi di trasparenza, supervisione umana e accuratezza (per un recap, si veda qui).
Verso un framework di compliance integrato
Per rispondere efficacemente alle sfide poste da questo doppio regime normativo, le organizzazioni dovrebbero adottare un approccio integrato alla compliance.
Lo abbiamo accennato più volte e ci torneremo.
Le organizzazioni che adotteranno un approccio proattivo alla conformità, integrando i principi di entrambe le normative fin dalle fasi di progettazione dei sistemi, non solo mitigheranno i rischi legali e reputazionali, ma potranno anche sfruttare la fiducia generata come vantaggio competitivo in un mercato sempre più attento alle implicazioni etiche della tecnologia.
👾 👾 👾
Ci vediamo la prossima settimana.
Se sei interessato, iscriviti. 👾