
Alla scoperta delle norme dedicate all’intelligenza artificiale
AI, come prepararsi all’arrivo del Regolamento
I sistemi proibiti da febbraio 2025
Alcune delle disposizioni più importanti del Regolamento EU 1689/2024, ossia dell’AI Act, saranno applicabili in breve tempo: in particolare dalla fine di febbraio 2025.
E’ bene, dunque, che aziende e professionisti conoscano, soprattutto, quali modelli, sistemi e utilizzi il Regolamento consideri “proibiti” perché implicanti rischi considerati “inaccettabili” che potrebbero essere considerati non utilizzabili e, quindi sanzionati, sin dai prossimi mesi.
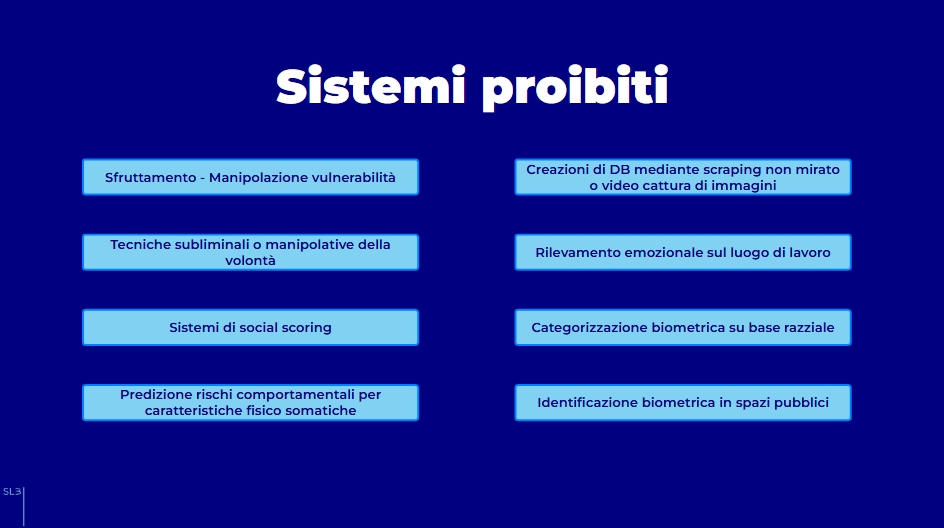
Si tratta, in particolare, di sistemi:
- che sfruttano o manipolano le vulnerabilità delle persone;
- che utilizzano tecniche subliminali, manipolative o ingannevoli per far fare qualcosa che le persone, se non fossero, appunto, manipolate, non farebbero;
- che utilizzano sistemi di categorizzazione, catalogazione, assegnazione di un punteggio (scoring sociale, come in Cina) per trattarle diversamente rispetto ad altre;
- predittivi del rischio dei comportamenti umani basati su caratteristiche fisiche o somatiche;
- che creano o ampliano basi di dati mediante scraping non mirato del web o con sistemi video di cattura delle immagini;
- che inferiscono le emozioni nei luoghi di lavoro o nelle istituzioni scolastiche, se non per ragioni di sicurezza delle persone;
- di categorizzazione biometrica per dedurre o inferire in base alla razza, le opinioni politiche, le convinzioni religiose o le abitudini e i gusti sessuali;
- di identificazione biometrica da remoto in spazi pubblici.
Comprendere concetti, definizioni, ruoli
Per non farsi trovare impreparati è anche importante:
- stabilire se si stia utilizzando, mediante i propri sistemi aziendali (o si abbia in animo di introdurre) modelli, sistemi o “pezzi” (si perdoni il poco tecnicismo) che il Regolamento considera implicanti l’utilizzo di intelligenza artificiale;
- definire se si tratti di modelli vietati, piuttosto che “ad alto rischio” o meno;
- nel caso si tratti di sistemi considerati ad alto rischio, considerare gli obblighi e requisiti da rispettare (per un “ripasso”, si veda qui);
- anche nel caso i sistemi o modelli siano considerabili “a rischio limitato”, conoscere alcune attività di compliance che devono essere messe in atto (informazioni, trasparenza, ecc.).
Se, per esempio, si intendesse introdurre in azienda, laddove già non presente, un sistema “automatico” per impedire che email pericolose (perché contenenti virus, malware o altro) raggiungessero le caselle dei dipendenti, si tratterebbe della volontà di introdurre un sistema che utilizza l’intelligenza artificiale che il Regolamento non considera rischioso.
Se, invece, un’azienda che lavora nel settore finanziario volesse utilizzare un sistema per valutare l’affidabilità creditizia di possibili clienti oppure si intendessero utilizzare modelli o software che, al loro “interno”, contenessero sistemi che classificano le persone in modo automatico sulla base dei contenuti dei loro c.v. e li si volessero utilizzare per scremare i possibili nuovi candidati, ci troveremmo, da un lato di fronte ad un sistema che necessita di numerose attività di compliance e conformità mentre, dall’altro, con tutta probabilità, ad un sistema che da marzo 2025 sarà da annoverare tra quelli vietati.
Di conseguenza una prima, essenziale attività dovrebbe essere quella di una attenta mappatura di tutti i propri sistemi, al fine di individuare quelli che potrebbero essere soggetti alle norme e alle tante obbligazioni presto applicabili.
Comprendere quale ruolo si ricopre
Un’altra, determinante indagine che ciascuna azienda dovrebbe fare, poi, è quella relativa al “ruolo” che si ricopre: come abbiamo visto nelle settimane scorse, infatti, il Regolamento determina ruoli e responsabilità con una certa abbondanza e comprendere e stabilire in quale “posto” la nostra azienda (o studio) si collochi non è sempre automatico.

Il Provider
Il Fornitore, il Provider, nel testo inglese, è colui (inteso come persona fisica ma anche giuridica) che:
- sviluppa un sistema di AI oppure
- fa sviluppare un sistema e poi lo immette sul mercato con il proprio marchio.
Il Deployer
E’ il soggetto che utilizza un sistema di IA sotto la propria autorità, sempre che non sia un utilizzo a titolo personale.
L’Importatore
Immette sul mercato un sistema di IA recante il nome o il marchio di una persona fisica o giuridica stabilita fuori dell’Unione Europea.
Il Distributore
Si tratta di un soggetto diverso dal provider o dall’importatore: mette a disposizione un sistema di IA nel mercato europeo.
A ciascuno di questi ruoli conseguono obblighi, requisiti e necessità differenti: è dunque necessario, dopo avere “mappato” i sistemi o i modelli che si utilizzano in azienda o che si vorranno utilizzare o che si vogliano produrre, commercializzare, distribuire, comprendere a quale “titolo” si agirà.
Mappare i fornitori
Essenziale, in questo contesto, anche mappare attentamente tutti i rapporti con i fornitori che forniscono modelli e sistemi che possono ricadere nel perimetro di azione del Regolamento, per iniziare a valutare come ridefinirli, se necessario, con apposite aggiunte contrattuali, rivisitazioni, audit o altre misure di governance (che vedremo).
Tutto ciò anche in funzione dell’approccio basato sul rischio del quale parleremo nelle prossime uscite.
👾 👾 👾 👾 👾
Questa newsletter si propone di esaminare le principali disposizioni in arrivo con un linguaggio semplice e chiaro, accompagnato il più possibile da esempi concreti.
Se sei interessato, iscriviti. 👾